
Etiqueta
Etiqueta: ISO27001
Artículos de Insylux Cybersecurity sobre iso27001.
ISO 27001 vs SOC 2 vs DORA: cómo responder a lo que exige su cliente
Una comparación para distinguir certificación, aseguramiento y regulación antes de invertir en controles y evidencia.
Caso empresarial: cómo ordenar gobierno, ISO 27001 y resiliencia digital
Un caso hipotético para conectar gobierno, diagnóstico, SGSI y resiliencia regulatoria con decisiones, responsables y evidencias verificables.
Análisis GAP de ISO 27001: evidencias, alcance y entregables que debe exigir
Cómo preparar un diagnóstico basado en ISO/IEC 27001, distinguirlo de una certificación y convertir brechas justificadas en decisiones y acciones verificables.
Presupuesto ISO 27001 para empresas con varias sedes en España
Guía de Insylux para presupuestar ISO 27001 en empresas con varias sedes en España: alcance, costes, dedicación interna y certificación independiente.
SGSI e ISO 27001: cómo preparar evidencias, superar hallazgos y mantener el sistema
Insylux explica qué evidencias preparar para una auditoría ISO 27001: controles, responsables y cierre de hallazgos del SGSI en España y Colombia.
Cómo elaborar un plan de ciberseguridad para empresas en Colombia
Guía de Insylux para elaborar un plan de ciberseguridad en Colombia: responsabilidades, prioridades, presupuesto y métricas para gerencia.
Gobierno de la IA: Convergencia Estratégica de ISO 27001 e ISO 42001
El gobierno de la IA se ha convertido de forma acelerada en el desafío estratégico prioritario que hoy descansa sobre la mesa de los comités directivos a nivel global. A medida que las organizaciones en España y Colombia aceleran sin precedentes la adopción de modelos de Inteligencia Artificial para optimizar procesos y escalar su facturación, una realidad operativa ineludible […]
Cómo la Implementación SGSI ISO 27001 Reduce Riesgos un 99%
La Implementación SGSI ISO 27001 es el paso definitivo que las corporaciones modernas deben dar para garantizar la protección absoluta de sus datos y la continuidad de sus operaciones en un entorno digital cada vez más hostil. En el ecosistema empresarial actual, donde operan grandes y medianas empresas tanto en España como en Colombia, la seguridad de […]
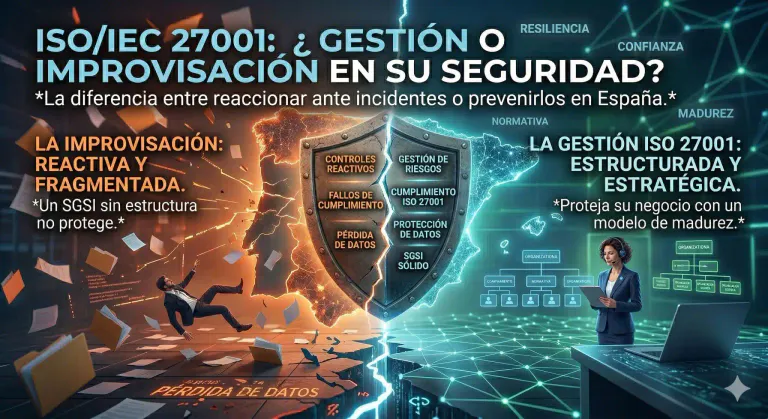
ISO/IEC 27001 en España: Protegiendo el Activo más Valioso de tu Empresa con una Estrategia Real
En el actual panorama empresarial de España, la implementación de la normativa ISO/IEC 27001 se ha consolidado como el motor fundamental del crecimiento, la competitividad y la confianza. Ya sea que tu organización opere desde el corazón financiero de Madrid, en el dinámico ecosistema tecnológico de Barcelona, o en centros industriales estratégicos como Valencia y Alicante, la […]
Soporte
Tome el control y proteja su información
Cuéntenos su situación y le indicaremos, sin compromiso, por dónde debería empezar.












