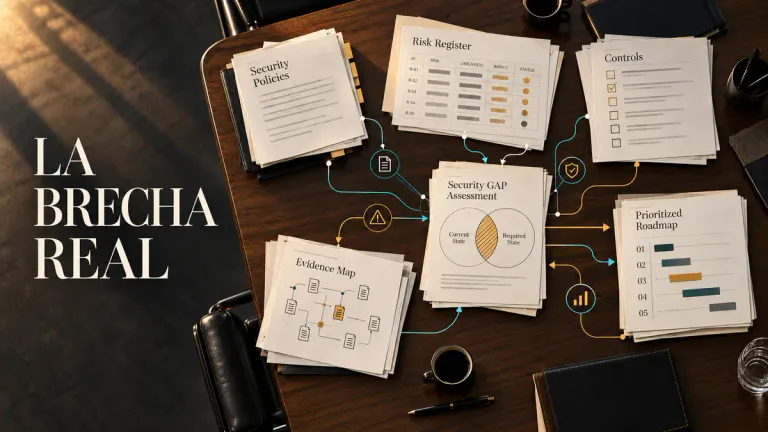
Un análisis GAP de ISO 27001 debe mostrar qué puede demostrar hoy la organización, qué evidencia falta y qué decisiones separan su situación actual del objetivo acordado. No debería limitarse a marcar requisitos como «cumple» o «no cumple», ni presentarse como una certificación anticipada.
Esta guía está dirigida a responsables de seguridad, tecnología, cumplimiento y dirección de empresas de Colombia, México y Latinoamérica que necesitan preparar un diagnóstico basado en ISO/IEC 27001:2022. Explica qué información reunir, cómo interpretar las brechas y qué entregables pedir para convertir el resultado en un plan de trabajo financiable.
Qué es —y qué no es— un análisis GAP de ISO 27001
ISO define ISO/IEC 27001 como la norma que establece requisitos para crear, implementar, mantener y mejorar continuamente un sistema de gestión de seguridad de la información, o SGSI. Su enfoque relaciona personas, procesos y tecnología mediante gestión del riesgo. Un GAP Assessment toma un objetivo —por ejemplo, los requisitos aplicables de la norma— y contrasta contra él una situación observada.
El análisis no concede una certificación. Tampoco sustituye una auditoría interna, una auditoría de certificación ni la decisión independiente de un organismo certificador. Su utilidad está antes: ayuda a conocer el punto de partida, ordenar dependencias y evitar que la implementación empiece acumulando documentos sin propósito.
La palabra «basado» importa. El alcance puede cubrir todos los requisitos del SGSI y revisar la aplicabilidad de controles, o concentrarse inicialmente en una unidad, proceso o servicio. La propuesta debe decir cuál de esas preguntas resolverá; de lo contrario, una puntuación global puede esconder áreas no examinadas.
Defina la decisión antes de pedir documentos
Una empresa que busca certificarse necesita una lectura diferente de otra que quiere mejorar gobierno sin fijar todavía una fecha de certificación. Antes de iniciar, dirección debería responder: ¿qué servicio, información o unidad se pretende proteger?, ¿qué partes interesadas condicionan el objetivo?, ¿existe un compromiso contractual?, ¿qué horizonte de ejecución es realista?
Estas respuestas delimitan el diagnóstico. Incluir toda la organización puede parecer exhaustivo, pero resulta poco útil si no existen propietarios, inventarios ni capacidad para intervenir en todas las áreas. Un alcance inicial más concreto no debe ocultar dependencias externas: debe registrarlas, explicar su relación y decidir si se incluyen ahora o en una fase posterior.
También conviene separar tres objetivos: conocer la brecha, implementar el SGSI y obtener una certificación. Pueden formar parte de una misma hoja de ruta, pero tienen actividades, responsabilidades e independencia distintas. El proveedor del diagnóstico debe declarar los límites de su trabajo y no prometer la decisión de un tercero.
Evidencias que permiten evaluar la situación real
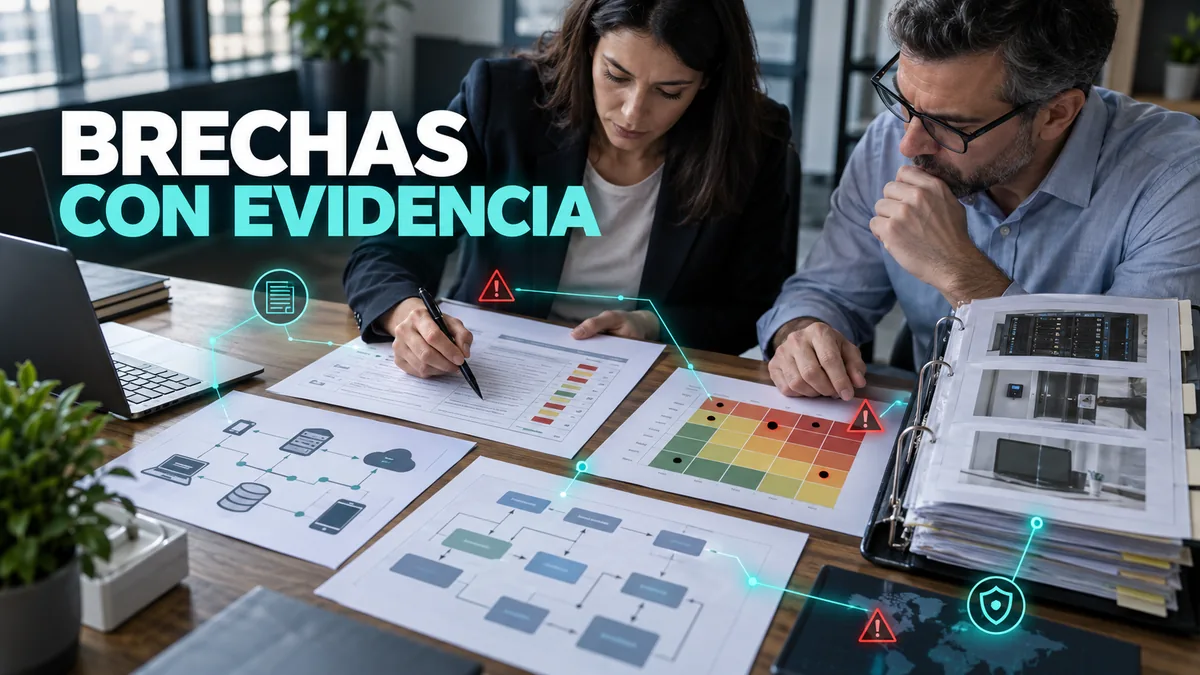
La documentación solo es una parte de la evidencia. Una política aprobada puede existir sin que el proceso se aplique; un control técnico puede funcionar sin estar documentado; una entrevista puede describir una práctica que no deja trazabilidad. El diagnóstico debe combinar fuentes y conservar la diferencia entre lo observado, lo declarado y lo no comprobado.
| Área | Evidencia útil | Pregunta de contraste |
|---|---|---|
| Contexto y alcance | Procesos, servicios, sedes, partes interesadas y dependencias | ¿El límite incluye los activos y proveedores que sostienen el servicio? |
| Gobierno | Responsables, comités, decisiones y recursos | ¿Quién acepta riesgos y verifica las acciones? |
| Riesgos | Criterios, inventario, evaluaciones y planes de tratamiento | ¿Las decisiones siguen un proceso repetible? |
| Controles | Configuraciones, registros, contratos, pruebas y procedimientos | ¿La práctica funciona o solo está descrita? |
| Mejora | Indicadores, incidentes, revisiones, auditorías y acciones correctivas | ¿La organización aprende y cierra desviaciones? |
No es necesario entregar información sensible sin control. Acuerde canales, permisos, clasificación, retención y personas autorizadas. Cuando una evidencia contenga datos personales, secretos o detalles de arquitectura, puede revisarse de forma supervisada o con extractos suficientes. El informe debe registrar la limitación sin convertirla automáticamente en incumplimiento.
Muestreo, entrevistas y comprobación
Un diagnóstico razonable trabaja con muestras. Revisar tres altas de usuarios, por ejemplo, no demuestra que cada alta histórica haya seguido el procedimiento; permite observar si existe una práctica y si deja evidencia coherente. El informe debe indicar qué se muestreó y qué conclusión admite esa muestra.
Las entrevistas deben incluir a quienes ejecutan el proceso, no únicamente a quien escribió la política. Compras puede explicar cómo se incorporan requisitos a proveedores; recursos humanos, cómo se gestionan altas y salidas; operaciones, cómo se restauran servicios. Contrastar perspectivas revela dependencias que una lista de documentos no muestra.
La comprobación técnica debe ser proporcional. Un GAP Assessment puede revisar configuraciones y resultados de controles, pero no equivale automáticamente a un pentesting. Si surge la necesidad de probar explotación o una ruta de ataque, esa actividad requiere autorización, reglas y alcance propios mediante un servicio de Ethical Hacking.
Cómo clasificar brechas sin producir una falsa precisión
Las escalas de madurez son útiles si sus criterios están definidos. Un decimal llamativo no aporta rigor cuando depende de apreciaciones no documentadas. Cada clasificación debería vincularse con el requisito, la evidencia disponible, el riesgo o consecuencia, y la acción necesaria.
Separe ausencia, diseño insuficiente y operación inconsistente. Si no existe responsable para revisar accesos, la brecha es distinta a disponer de un procedimiento que solo se ejecuta en algunos sistemas. La primera exige diseñar gobierno; la segunda, ampliar cobertura y supervisión. Agruparlas como «control parcial» empobrece la decisión.
También conviene registrar fortalezas. Conocer prácticas eficaces evita reemplazarlas por plantillas genéricas y permite reutilizar evidencia. Una organización puede tener buena respuesta técnica a incidentes, pero carecer de criterios de riesgo y revisión de dirección. El plan debería conservar lo que funciona y conectar la operación con el sistema de gestión.
Entregables que hacen accionable el diagnóstico
El informe ejecutivo debe explicar alcance, metodología, límites, principales riesgos y decisiones. El detalle necesita mapear requisitos y evidencias, sin reproducir material protegido de la norma. La hoja de ruta debe asignar prioridad, dependencia, responsable sugerido, evidencia de cierre y horizonte, evitando fechas ficticias si la empresa aún no ha confirmado recursos.
Pida además una sesión de contraste. El borrador debe revisarse con propietarios para corregir errores factuales sin suavizar conclusiones incómodas. Un área puede aportar evidencia faltante o explicar una restricción; el evaluador conserva la responsabilidad de justificar la valoración final.
Priorizar por riesgo, dependencia y capacidad
No todas las brechas deben cerrarse simultáneamente. Priorice las que afectan el alcance, impiden gestionar riesgos o dejan procesos críticos sin responsables. Después ordene dependencias: no tiene sentido exigir indicadores estables antes de definir el proceso que medirán, ni redactar una declaración de aplicabilidad antes de comprender riesgos y decisiones de tratamiento.
Clasifique acciones en gobierno, proceso, personas y tecnología. Así se evita convertir ISO 27001 en un proyecto exclusivo de TI. Algunas decisiones necesitan patrocinio, presupuesto o cambios contractuales; otras pueden resolverse aclarando responsabilidades o conservando evidencia de una práctica existente.
Para cada acción, defina qué demostraría el cierre. «Actualizar política» describe una actividad; «política aprobada, comunicada y aplicada en el proceso seleccionado» describe un resultado verificable. La evidencia de cierre debería ser revisada antes de declarar que la brecha desapareció.
Del análisis GAP a la implementación del SGSI
El diagnóstico termina cuando entrega una situación justificada; la implementación empieza cuando la organización adopta responsabilidades, procesos y ciclos de revisión. El servicio de SGSI e ISO/IEC 27001 de Insylux corresponde a esa etapa de construcción y operación, según el alcance contratado.
La hoja de ruta debe integrarse con proyectos existentes. Una migración cloud, renovación de contratos o actualización de continuidad puede cerrar varias brechas si incorpora requisitos desde el diseño. Crear un proyecto paralelo de «cumplimiento» aumenta duplicidad y favorece documentos que nadie usa.
Dirección necesita revisiones periódicas: qué cambió, qué riesgo continúa, qué decisión está bloqueada y qué evidencia demuestra avance. El objetivo no es alcanzar una fotografía perfecta, sino operar un sistema capaz de adaptarse y mejorar.
Errores frecuentes al contratar el análisis
- Comprar una puntuación sin criterios: pregunte cómo se obtiene cada valoración y qué evidencia la respalda.
- Confundir diagnóstico con certificación: ningún consultor debería garantizar la decisión del certificador.
- Usar una plantilla universal: el contexto, alcance, riesgo y aplicabilidad deben corresponder a la empresa.
- Ocultar los límites: sistemas o procesos no revisados deben aparecer expresamente fuera de alcance.
- Recibir una lista sin responsables: la hoja de ruta necesita propietarios y criterios de cierre.
Preguntas para comparar proveedores
Solicite una explicación de la metodología antes de comparar precios. ¿El equipo revisará todas las cláusulas aplicables al SGSI?, ¿cómo analizará la determinación de controles?, ¿qué muestra utilizará?, ¿cuántas entrevistas contempla?, ¿cómo tratará evidencia sensible? Dos propuestas denominadas GAP ISO 27001 pueden tener profundidades muy diferentes.
Pregunte quién ejecutará el trabajo y qué experiencia tiene interpretando sistemas de gestión y operación de seguridad. La capacidad de leer una configuración técnica es valiosa, pero también lo es comprender gobierno, riesgo, competencia, comunicación y mejora. La composición del equipo debe corresponder al alcance, sin vender perfiles que luego no participarán.
Pida un ejemplo anonimizado de entregable o, como mínimo, su índice. Debe ser posible distinguir una observación, la evidencia, el criterio, la consecuencia y la recomendación. Revise si la propuesta incluye contraste del borrador y presentación ejecutiva. Una hoja de cálculo sin explicación puede servir para seguimiento, pero rara vez basta para tomar decisiones.
Finalmente, confirme qué no está incluido. Implementación, redacción documental, auditoría interna, acompañamiento a certificación y pruebas técnicas pueden cotizarse por separado. La transparencia permite comparar el coste completo y reduce cambios de alcance posteriores.
Preguntas frecuentes
¿Debemos tener toda la documentación antes de empezar?
No. La ausencia de documentación puede ser parte de la brecha. Conviene reunir lo existente y explicar la práctica real, sin crear documentos apresurados para superar la entrevista.
¿Un GAP Assessment obliga a certificarse?
No. Puede utilizarse para decidir si conviene implementar o certificar, preparar una hoja de ruta o fortalecer gobierno. La organización define el objetivo.
¿ISO/IEC 27002 reemplaza ISO/IEC 27001?
No. ISO explica que 27001 contiene requisitos del SGSI, mientras 27002 aporta orientación sobre controles. Deben citarse según su función y versión.
Obtenga una hoja de ruta defendible
Fuentes y alcance
- ISO: ISO/IEC 27001:2022, sistemas de gestión de seguridad de la información.
- ISO: ISO/IEC 27002:2022, orientación sobre controles.
- ISO/IEC 27001:2022/Amd 1:2024.
Las matrices, preguntas y criterios de priorización son recomendaciones editoriales de Insylux. No constituyen certificación, auditoría de tercera parte ni asesoría jurídica.