Saltar al contenido principal

Gestión del riesgo humano

Formación en ciberseguridad para empresas

Insylux Academy reúne entrenamiento en ciberseguridad para empleados, especializaciones por función y seguimiento empresarial. Acompañe a sus equipos en Colombia, España, México y Latinoamérica con formación habilitada según sus necesidades, evaluaciones y certificados verificables.

100
módulos de la ruta
7
cursos en el catálogo
198
módulos especializados
academia.insylux.co
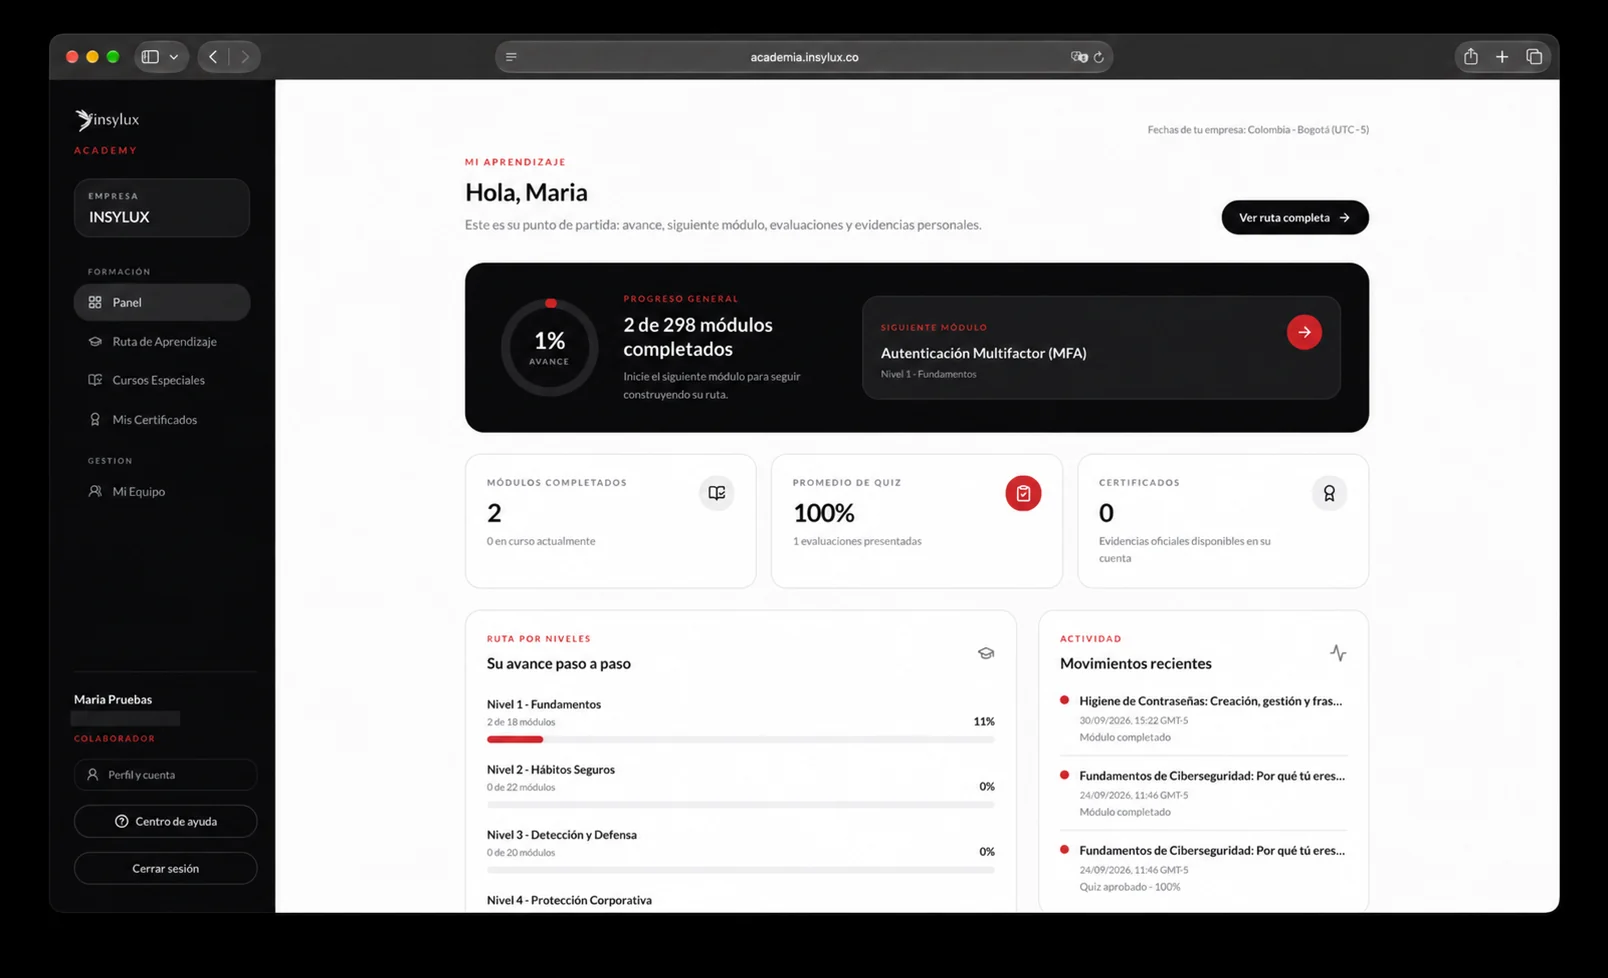
Panel de aprendizaje de Insylux Academy con progreso personal, siguiente módulo, evaluaciones y actividad; correo de la cuenta de prueba censurado

Cuenta de prueba

Aprendizaje y siguiente paso

Experiencia

Aprender, demostrar y acreditar

La plataforma convierte cada avance en una señal útil para la persona y para la organización.

  1. 01

    Aprender

    Contenido aplicado y comprensible

  2. 02

    Demostrar

    Checkpoints y quiz formal

  3. 03

    Medir

    Avance individual y empresarial

  4. 04

    Acreditar

    Certificados y diploma verificables

Del aprendizaje a la evidencia

Dos recorridos que trabajan juntos

El colaborador necesita saber qué hacer después. La empresa necesita ver quién participa, qué ha completado y qué evidencia puede consultar.

Entrenamiento que avanza por etapas

Comprender una situación, practicar una decisión, responder la evaluación y continuar con el siguiente módulo.

Ilustración del proceso formativo. La animación no simula resultados ni sustituye los requisitos de aprobación.

Visibilidad para acompañar al equipo

Conectar los cursos asignados, el avance de cada persona y las evidencias disponibles ayuda a decidir dónde reforzar la formación.

Ilustración del seguimiento, sin porcentajes de eficacia atribuidos. Los informes de la plataforma utilizan la actividad registrada y el catálogo habilitado.

Así se aprende

Una ruta clara, una cuenta propia, un siguiente paso

El menú reúne Panel, Ruta de Aprendizaje, Cursos Especiales, Mis Certificados y Mi Equipo. Cada persona puede retomar su formación y consultar su evidencia desde una experiencia coherente.

  • Panel personal con siguiente módulo, actividad y progreso.
  • Ruta secuencial: el módulo siguiente se habilita al cumplir los requisitos del anterior.
  • Cursos independientes según plan y asignación, sin mezclarlos con el diploma principal.
  • Biblioteca y búsqueda para repasar el contenido al que tiene acceso.
  • Perfil y cuenta, centro de ayuda y experiencia adaptable a móvil y escritorio.
01Ruta de Aprendizaje
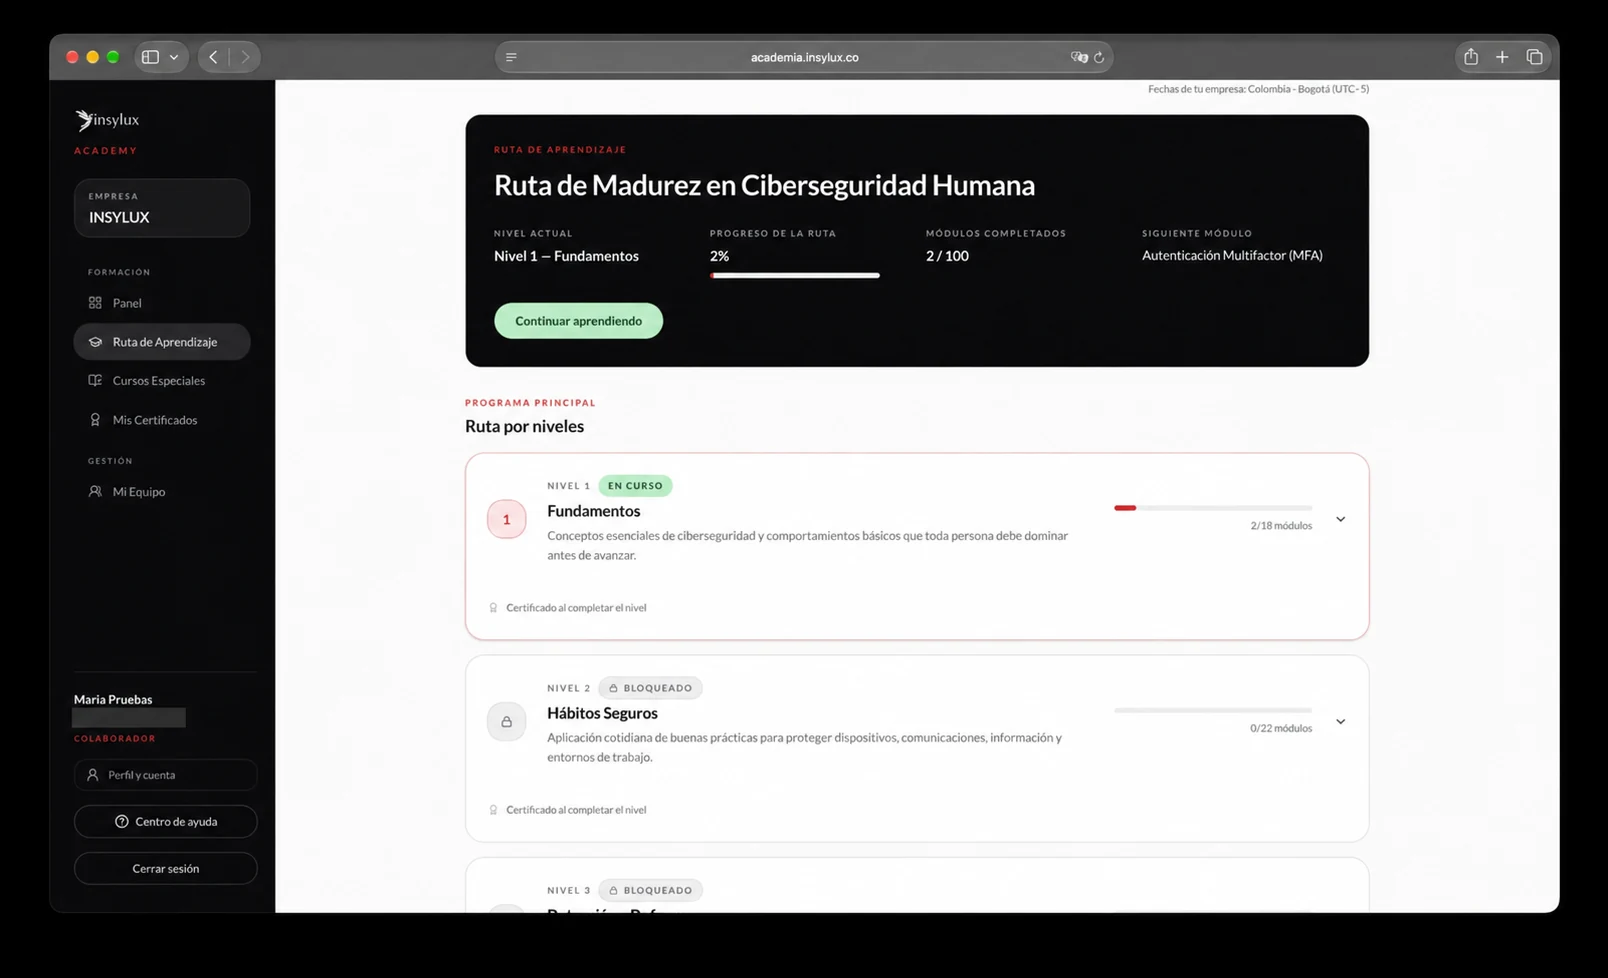
Vista actual de la Ruta de Madurez en Ciberseguridad Humana, con niveles, módulos y siguiente actividad
Niveles desplegables, estados de acceso y continuidad desde el siguiente módulo. El avance de la ruta principal se consulta por separado de los cursos especiales.
02Cursos Especiales
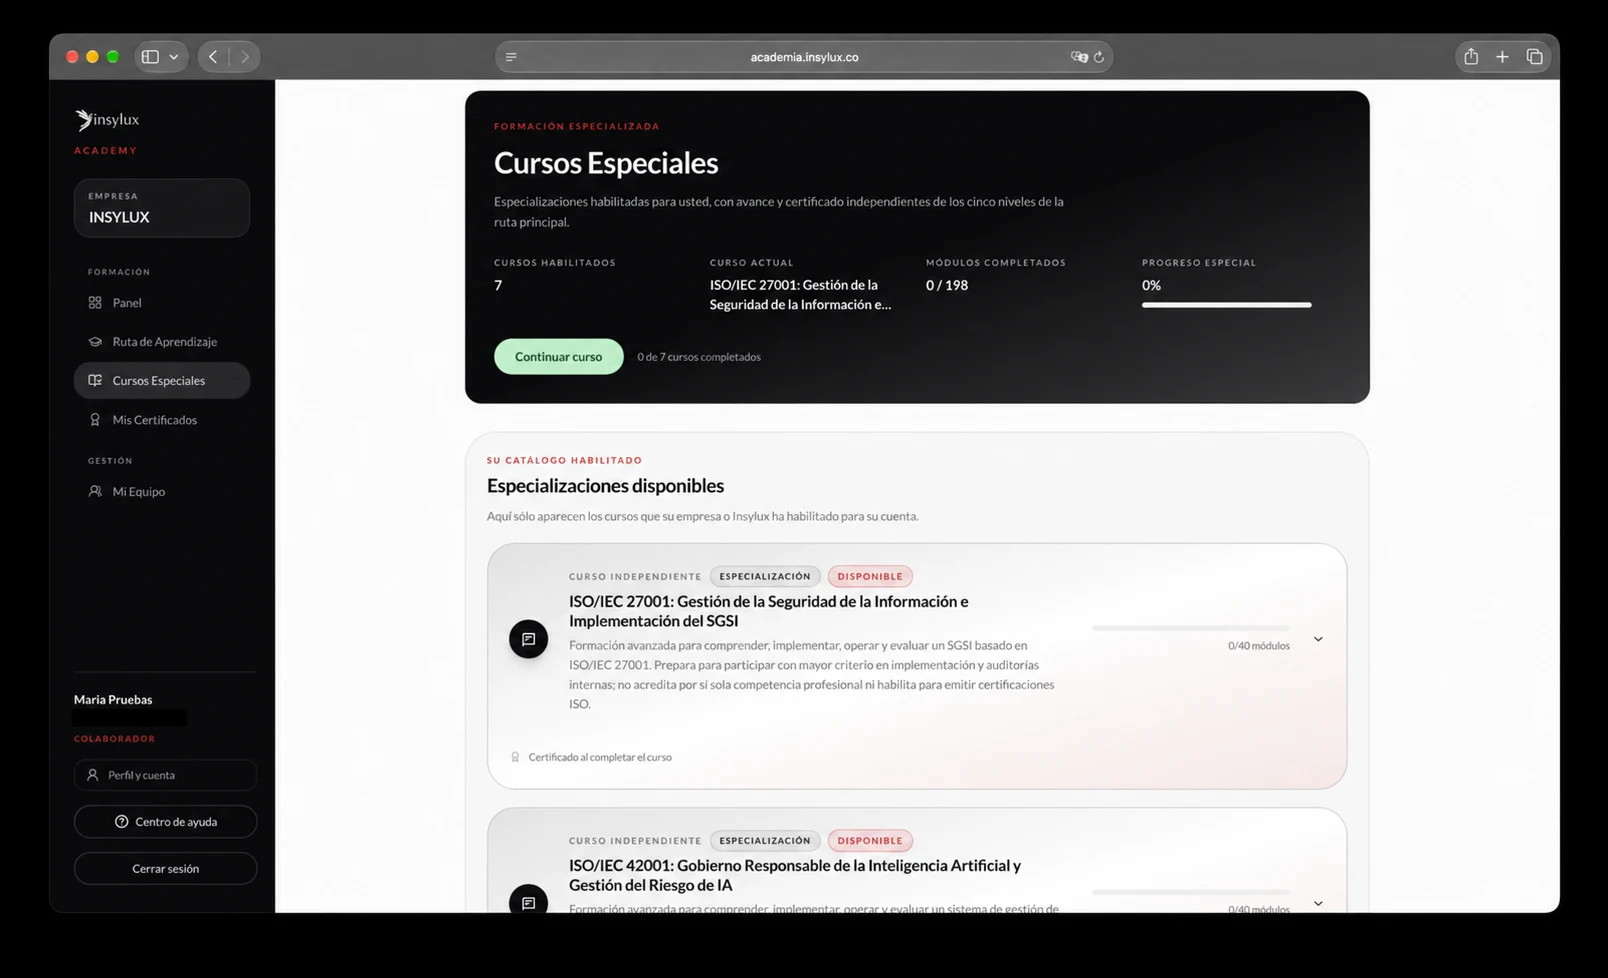
Catálogo habilitado de Cursos Especiales de Insylux Academy con avance independiente por curso
Solo aparecen las especializaciones habilitadas para la cuenta. Cada curso conserva su recorrido y su certificado independiente.

Capturas de una cuenta de prueba. Los cursos, módulos y métricas visibles dependen de lo habilitado para cada usuario; no representan resultados de clientes.

Ruta principal

Cinco niveles, 100 módulos, un aprendizaje progresivo

La Ruta de Madurez en Ciberseguridad Humana está incluida en Premium y VIP. Los niveles 1 y 2 reúnen 40 módulos; los niveles 3, 4 y 5 añaden 60. El diploma corresponde exclusivamente a esta ruta.

  1. Nivel 01

    Fundamentos

    18 módulos

    Reconocer riesgos y dominar conceptos y decisiones esenciales.

    Certificado al completar el nivel

  2. Nivel 02

    Hábitos Seguros

    22 módulos

    Aplicar buenas prácticas en dispositivos, comunicaciones e información.

    Certificado al completar el nivel

  3. Nivel 03

    Detección y Defensa

    20 módulos

    Identificar señales de engaño y responder con criterio.

    Certificado al completar el nivel

  4. Nivel 04

    Protección Corporativa

    20 módulos

    Integrar la protección en procesos y responsabilidades de la empresa.

    Certificado al completar el nivel

  5. Nivel 05

    Nivel 5

    20 módulos

    Completar la ruta y consolidar el aprendizaje para obtener el diploma final.

    Certificado al completar el nivel

Catálogo especializado

Siete cursos para necesidades distintas

Cuatro especializaciones de 180 módulos y tres cursos de protección de datos con 18 módulos adicionales. Cada curso tiene su propio avance, evaluaciones y certificado. VIP incluye los siete cursos y los que se incorporen en adelante; Standard y Premium acceden a los cursos especializados contratados.

40 módulos

ISO/IEC 27001: Gestión de la Seguridad de la Información e Implementación del SGSI

Contexto y liderazgo, evaluación y tratamiento de riesgos, Declaración de Aplicabilidad, controles, evidencia, auditoría interna y mejora continua.

Dirigido a: Seguridad, cumplimiento, líderes de TI y equipos del SGSI.

Incluido en VIP · adicional en Standard y Premium

Consultar los 40 módulos del curso
  1. ISO/IEC 27001:2022 y su Enmienda 1: propósito, alcance y límites de la formación
  2. Seguridad de la información y SGSI: fundamentos para decisiones auditables
  3. Familia ISO/IEC 27000: requisitos, controles, riesgos y auditoría
  4. Estructura del sistema de gestión: procesos, PDCA y pensamiento basado en riesgos
  5. Funciones, competencia, ética e independencia en implementación y auditoría
  6. Ruta de implementación y diagnóstico de brechas basado en evidencia
  7. Cláusula 4.1: contexto de la organización y cambio climático
  8. Cláusula 4.2: partes interesadas y requisitos aplicables
  9. Cláusula 4.3: alcance del SGSI, fronteras e interfaces
  10. Cláusula 4.4: procesos del SGSI y sus interacciones
  11. Cláusula 5.1: liderazgo, compromiso y rendición de cuentas
  12. Cláusula 5.2: política de seguridad como marco de dirección
  13. Cláusula 5.3: gobierno, roles, responsabilidades y autoridades
  14. Cláusula 6.1.1: riesgos y oportunidades del sistema de gestión
  15. Cláusula 6.1.2: criterios y metodología de evaluación de riesgos
  16. Taller de riesgos: identificación, análisis y evaluación de escenarios
  17. Cláusula 6.1.3: tratamiento, riesgo residual y aceptación informada
  18. Anexo A y Declaración de Aplicabilidad: trazabilidad de 93 controles
  19. Cláusulas 6.2 y 6.3: objetivos medibles y planificación de cambios
  20. Cláusulas 7.1 a 7.4: recursos, competencia, conciencia y comunicación
  21. Cláusula 7.5: información documentada, control y evidencia confiable
  22. Cláusula 8.1: planificación, control operacional y gestión de terceros
  23. Cláusulas 8.2 y 8.3: reevaluación de riesgos y ejecución del tratamiento
  24. Cláusula 9.1: seguimiento, medición, análisis y evaluación del desempeño
  25. Cláusula 9.2: programa y ejecución de auditoría interna del SGSI
  26. Cláusula 9.3: revisión por la dirección y decisiones sobre el SGSI
  27. Cláusula 10: mejora continua, no conformidad y acción correctiva
  28. Arquitectura del Anexo A: 93 controles, atributos y evaluación por propósito
  29. Controles organizacionales I: políticas, gobierno, segregación y gestión de proyectos
  30. Controles organizacionales II: activos, clasificación, manejo y transferencia
  31. Controles organizacionales III: acceso, proveedores, nube y cadena de suministro
  32. Controles organizacionales IV: incidentes, continuidad, cumplimiento y privacidad
  33. Controles relacionados con las personas: ciclo laboral, conciencia y responsabilidades
  34. Controles físicos: perímetros, acceso, vigilancia, equipos y soportes
  35. Controles tecnológicos I: identidad, autenticación, privilegios y dispositivos
  36. Controles tecnológicos II: configuración, vulnerabilidades, registros y redes
  37. Controles tecnológicos III: protección de datos, criptografía, respaldo y prevención de fuga
  38. Controles tecnológicos IV: desarrollo seguro, cambios, pruebas y separación de entornos
  39. Práctica avanzada de auditoría: muestreo, entrevistas, evidencia y hallazgos
  40. Preparación para certificación organizacional y caso integrador del SGSI
40 módulos

ISO/IEC 42001: Gobierno Responsable de la Inteligencia Artificial y Gestión del Riesgo de IA

Sistema de gestión de IA, supervisión humana, riesgos e impactos, datos, ciclo de vida, proveedores, transparencia y evaluación del desempeño.

Dirigido a: Gobierno de IA, riesgo, cumplimiento, tecnología y responsables de negocio.

Incluido en VIP · adicional en Standard y Premium

Consultar los 40 módulos del curso
  1. Propósito, alcance y límites académicos de ISO/IEC 42001
  2. Conceptos y terminología esenciales de inteligencia artificial
  3. Delimitar un sistema de IA y sus fronteras técnicas y humanas
  4. Roles y responsabilidades en la cadena de valor de la IA
  5. Inteligencia artificial responsable: principios y requisitos auditables
  6. Arquitectura del SGIA, ciclo PHVA e integración con ISO 27001
  7. Cláusula 4.1: contexto organizacional y ecosistema de IA
  8. Cláusula 4.2: partes interesadas y necesidades aplicables
  9. Obligaciones legales, regulatorias, contractuales y voluntarias sobre IA
  10. Cláusula 4.3: alcance, fronteras e interfaces del SGIA
  11. Cláusula 4.4: procesos del SGIA e inventario gobernado de sistemas de IA
  12. Cláusula 5.1: liderazgo, gobierno y rendición de cuentas sobre IA
  13. Cláusula 5.2: política para el desarrollo y uso responsable de la IA
  14. Cláusula 5.3: roles, autoridades y supervisión humana
  15. Cláusula 6.1: riesgos y oportunidades del sistema de gestión de IA
  16. Metodología de riesgos de IA basada en ISO/IEC 23894
  17. Taller profesional de identificación, análisis y evaluación de riesgos de IA
  18. Evaluación de impactos de sistemas de IA basada en ISO/IEC 42005
  19. Tratamiento, riesgo residual y Declaración de Aplicabilidad del SGIA
  20. Objetivos del SGIA y planificación controlada de cambios
  21. Recursos, competencia y conciencia para gobernar inteligencia artificial
  22. Comunicación, transparencia y participación de partes interesadas
  23. Información documentada y trazabilidad de evidencias del SGIA
  24. Cláusula 8.1: planificación y control operacional del ciclo de vida de IA
  25. Cláusula 8.2: evaluación operacional de riesgos de sistemas de IA
  26. Cláusula 8.3: ejecución y seguimiento del tratamiento de riesgos de IA
  27. Cláusula 8.4: evaluación de impactos durante la operación
  28. Anexo A.2: políticas relacionadas con sistemas de IA
  29. Anexo A.3: organización interna para el gobierno de IA
  30. Anexo A.4: recursos para sistemas de inteligencia artificial
  31. Anexo A.5: evaluación y gestión de impactos de sistemas de IA
  32. Anexo A.6: controles durante el ciclo de vida de sistemas de IA
  33. Anexo A.7: gobierno, calidad y procedencia de datos para IA
  34. Anexo A.8: información para usuarios y otras partes interesadas
  35. Anexo A.9: uso responsable de sistemas de inteligencia artificial
  36. Anexo A.10: relaciones con proveedores, socios y clientes de IA
  37. Cláusula 9.1: seguimiento, medición, análisis y evaluación del SGIA
  38. Cláusula 9.2: auditoría interna profesional del SGIA
  39. Cláusula 9.3: revisión por la dirección y decisiones de gobierno
  40. No conformidades, mejora continua y preparación organizacional para certificación
50 módulos

Ingeniería de Software Seguro: OWASP, Secure SDLC y DevSecOps

Modelado de amenazas, identidad y autorización, APIs, criptografía, cadena de suministro, revisión de código y controles de seguridad en CI/CD.

Dirigido a: Desarrollo, arquitectura, QA técnico, AppSec y DevSecOps.

Incluido en VIP · adicional en Standard y Premium

Consultar los 50 módulos del curso
  1. Introducción a la ingeniería de software seguro
  2. Cómo piensa un atacante y cómo debe pensar un desarrollador seguro
  3. Arquitecturas modernas y superficies de ataque
  4. CWE, CVE, CVSS y clasificación técnica de vulnerabilidades
  5. Ecosistema OWASP y OWASP Top 10:2025
  6. Ciclo de vida de desarrollo seguro — Secure SDLC
  7. Requisitos de seguridad verificables con OWASP ASVS 5.0
  8. Modelado de amenazas con diagramas de flujo de datos
  9. STRIDE, casos de abuso y análisis de amenazas
  10. Principios y patrones de arquitectura segura
  11. Autenticación, autorización y control de acceso
  12. RBAC, ABAC, ReBAC y autorización contextual
  13. IDOR, BOLA y autorización a nivel de objeto
  14. Autorización de funciones, propiedades y operaciones sensibles
  15. Aislamiento multiempresa y pruebas de control de acceso
  16. Configuración segura por defecto y endurecimiento
  17. Gestión segura de secretos y configuración
  18. CORS, CSP, cabeceras HTTP, cookies y políticas del navegador
  19. Configuración segura en nube, contenedores, serverless e infraestructura como código
  20. Manejo seguro de errores y condiciones excepcionales
  21. Amenazas modernas a la cadena de suministro de software
  22. SCA, SBOM y gestión de dependencias vulnerables
  23. Integridad, procedencia y firma de artefactos
  24. Protección de repositorios, builds y pipelines CI/CD
  25. Integridad de software y datos no confiables
  26. Clasificación y ciclo de vida de datos sensibles
  27. Fundamentos criptográficos para desarrolladores
  28. Protección de datos en tránsito y en reposo
  29. Contraseñas, hashing y administración de claves
  30. Tokens, JWT, firmas digitales, nonces y aleatoriedad segura
  31. Datos no confiables, validación y codificación contextual
  32. SQL Injection, NoSQL Injection y abuso de ORM
  33. Cross-Site Scripting: reflejado, almacenado y DOM-based
  34. Command Injection, SSTI, LDAP, XPath, CRLF y Log Injection
  35. SSRF, XXE, path traversal y tratamiento seguro de archivos
  36. Diseño seguro del ciclo de vida de identidades
  37. Contraseñas, MFA, passkeys y autenticación resistente al phishing
  38. Administración segura de sesiones
  39. OAuth 2.1, OpenID Connect, PKCE y federación de identidad
  40. Ataques contra autenticación y controles defensivos
  41. Diseño seguro de APIs REST
  42. Autorización avanzada en APIs
  43. Seguridad en GraphQL, gRPC, WebSockets y comunicaciones en tiempo real
  44. Consumo de recursos y abuso de flujos de negocio
  45. Microservicios y comunicaciones servicio a servicio
  46. OWASP A09:2025 — fallos de registro de seguridad y alertas
  47. Pruebas de seguridad desarrolladas como código
  48. SAST, DAST, SCA, IAST y controles automatizados en CI/CD
  49. Revisión segura de código y validación con OWASP WSTG
  50. Proyecto integrador: diseño, construcción y verificación de una aplicación segura
50 módulos

DORA: Resiliencia Operativa Digital y Gestión del Riesgo TIC

Gobierno del riesgo TIC, incidentes, pruebas de resiliencia, terceros, registro de información, indicadores y evidencias. Estudia el marco europeo y su contexto de aplicación.

Dirigido a: Riesgo TIC, continuidad, cumplimiento y proveedores del sector financiero.

Incluido en VIP · adicional en Standard y Premium

Consultar los 50 módulos del curso
  1. DORA: propósito, vigencia y arquitectura regulatoria
  2. Entidades financieras, alcance y principio de proporcionalidad
  3. Los cinco pilares de DORA y sus interdependencias
  4. Gobierno, órgano de dirección y modelo de tres líneas
  5. DORA frente a NIS2, CER, RGPD, PSD2 y guías sectoriales
  6. Marco de gestión del riesgo TIC y estrategia de resiliencia
  7. Inventario de activos, servicios, datos y dependencias
  8. Identificación, análisis y evaluación de riesgos TIC
  9. Protección, prevención y controles de seguridad por diseño
  10. Detección continua, anomalías y observabilidad de servicios
  11. Respuesta a incidentes TIC y gestión coordinada de crisis
  12. Análisis de impacto, funciones críticas y tolerancias de interrupción
  13. Planes de continuidad TIC, recuperación y operación degradada
  14. Copias de seguridad, restauración e integridad de datos
  15. Revisión posterior al incidente, aprendizaje y comunicación de crisis
  16. Taxonomía y clasificación de incidentes relacionados con las TIC
  17. Criterios para determinar incidentes TIC graves
  18. Notificación inicial, intermedia y final de incidentes graves
  19. Notificación voluntaria de amenazas cibernéticas significativas
  20. Expediente, causa raíz y calidad de datos de incidentes
  21. Programa de pruebas de resiliencia operativa digital
  22. Evaluaciones de vulnerabilidades, escaneo y revisiones de seguridad
  23. Pruebas de escenarios, continuidad y recuperación extremo a extremo
  24. TLPT bajo DORA y alineación con TIBER-EU
  25. Gestión de hallazgos, remediación y validación de cierre
  26. Estrategia y ciclo de vida del riesgo de terceros TIC
  27. Debida diligencia, criticidad y riesgo de concentración
  28. Cláusulas contractuales obligatorias y derechos de auditoría
  29. Subcontratación de servicios TIC que soportan funciones críticas
  30. Estrategias de salida, portabilidad y continuidad del servicio
  31. Registro de información DORA: estructura, plantillas y relaciones
  32. Calidad de datos, identificadores y gobierno del registro DORA
  33. Preparación y presentación del registro a las autoridades
  34. Marco europeo de supervisión de proveedores terceros esenciales
  35. Los 19 CTPP designados y la concentración tecnológica europea
  36. Acuerdos de intercambio de inteligencia sobre ciberamenazas
  37. Integración de CTI con SOC, CSIRT, riesgo y continuidad
  38. Indicadores, TTP, enriquecimiento y automatización segura
  39. Confidencialidad, protección de datos y confianza en comunidades
  40. Ejercicios sectoriales y coordinación transfronteriza
  41. Diagnóstico de brechas y modelo de madurez DORA
  42. Mapeo de artículos, RTS, ITS, controles y evidencias
  43. Arquitectura documental: políticas, procedimientos y registros DORA
  44. KPIs, KRIs y tablero ejecutivo de resiliencia digital
  45. Aseguramiento, auditoría interna y revisión por la dirección
  46. Caso proporcional: fintech y entidad financiera de menor tamaño
  47. Caso complejo: banco, aseguradora y servicios de pago
  48. Caso de crisis: caída de nube y proveedor TIC crítico
  49. Simulación supervisora: incidente grave, RoI y TLPT
  50. Proyecto integrador: hoja de ruta DORA de 180 días
6 módulos

Protección de Datos Personales — Formación General

Reconocer datos personales, verificar finalidad y autorización, compartir información con seguridad, atender derechos y reportar incidentes conforme al marco colombiano.

Dirigido a: Colaboradores de todas las áreas en organizaciones de Colombia.

Incluido en VIP · adicional en Standard y Premium

Consultar los 6 módulos del curso
  1. Reconocer los datos personales
  2. Recolectar y usar datos con una finalidad clara
  3. Compartir información sin exponerla
  4. Proteger datos en herramientas y puestos de trabajo
  5. Reconocer y canalizar los derechos del titular
  6. Reportar incidentes y cerrar el ciclo del dato
6 módulos

Protección de Datos Personales — Talento Humano

Aplicar protección de datos en el ciclo laboral, limitar accesos y tratar con cuidado información sensible, archivos, comunicaciones y relaciones con terceros.

Dirigido a: Selección, talento humano, nómina y responsables de expedientes laborales.

Incluido en VIP · adicional en Standard y Premium

Consultar los 6 módulos del curso
  1. Recolectar datos pertinentes en selección
  2. Administrar expedientes y nómina con acceso limitado
  3. Proteger datos de salud y biometría
  4. Separar bienestar, afiliaciones e imágenes
  5. Atender derechos y cerrar procesos laborales
  6. Gestionar incidentes y demostrar el cuidado de los datos
6 módulos

Protección de Datos Personales — Compras y Proveedores

Revisar el tratamiento de datos en proveedores, contratos y flujos de información; verificar destinatarios, canales, medidas de seguridad y responsabilidad demostrada.

Dirigido a: Compras, contratación, gestión de proveedores y áreas administrativas.

Incluido en VIP · adicional en Standard y Premium

Consultar los 6 módulos del curso
  1. Identificar datos personales en el proceso de compras
  2. Definir el papel del proveedor y el flujo de datos
  3. Evaluar proveedores con evidencias proporcionales
  4. Acordar el tratamiento y revisar flujos internacionales
  5. Supervisar cambios y cerrar el tratamiento
  6. Coordinar incidentes y demostrar la gestión del proveedor

Plataforma empresarial

Una experiencia para aprender y otra para gobernar

Insylux Academy conecta el aprendizaje del colaborador con la información que necesitan formación, seguridad y dirección.

Aprendizaje progresivo

Una ruta secuencial evita saltos y mantiene a cada persona enfocada en la siguiente decisión que debe dominar.

Evidencia de comprensión

Checkpoints formativos y quizzes con aprobación mínima del 80 % convierten la lectura en evidencia académica.

Seguimiento empresarial

Responsables y administradores observan cobertura, avance, evaluaciones, certificados y actividad por periodo.

Credenciales verificables

Certificados y diploma en PDF incorporan QR y consulta pública para comprobar su autenticidad.

Gobierno por roles

Colaborador, Responsable de formación y Administrador acceden a vistas y funciones ajustadas a sus permisos y a su empresa.

Acceso corporativo seguro

Cuentas individuales, dominios autorizados y MFA obligatorio para perfiles administrativos protegen la operación.

Licencias

Elija el nivel de profundidad que necesita

Tres opciones para contratar cursos concretos, desarrollar la ruta completa o acceder a todo el catálogo actual y futuro con VIP.

Formación seleccionada

Standard

Para empresas que necesitan uno o varios cursos concretos, sin contratar la ruta completa de ciberseguridad humana.

Alcance a medida

Cursos adicionales según propuesta

  • Cuenta corporativa con licencia vigente
  • Cursos independientes habilitados expresamente
  • Audiencia de empresa o usuarios seleccionados
  • Avance y evaluaciones de los cursos asignados
  • Certificado verificable al completar cada curso habilitado
  • La ruta de niveles 1–5 no se incluye por defecto
Solicitar propuesta
Recomendada

Madurez organizacional

Premium

Para entrenar al personal de forma progresiva y acompañar su avance con una ruta completa de ciberseguridad humana.

100 módulos

5 niveles · Ruta completa

  • Ruta de Madurez en Ciberseguridad Humana, niveles 1–5
  • Contenido, actividades y evaluaciones por módulo
  • Cinco certificados de nivel y diploma final
  • Panel personal y seguimiento empresarial
  • Informes disponibles en PDF y CSV para perfiles autorizados
  • Cursos especializados adicionales mediante habilitación específica
Solicitar propuesta

Especialización avanzada

VIP

Para acceder a toda la formación actual de Academy y a los nuevos cursos que se incorporen durante la vigencia de la licencia.

298 módulos actuales

Ruta completa + 7 cursos · catálogo en crecimiento

  • Todo lo incluido en Premium
  • ISO/IEC 27001: 40 módulos
  • ISO/IEC 42001: 40 módulos
  • Ingeniería de Software Seguro: 50 módulos
  • DORA: 50 módulos
  • Certificado independiente por cada curso
  • Tres cursos de datos personales incluidos: 18 módulos
  • Acceso a todos los cursos actuales y futuros durante la vigencia de la licencia
Solicitar propuesta

La capacidad de usuarios y la vigencia se formalizan en la propuesta. Standard y Premium permiten contratar cursos adicionales según sus necesidades. VIP incluye todo el catálogo actual y los nuevos cursos que se incorporen durante la vigencia de la licencia.

Comparación

Qué incluye cada licencia

Una lectura directa para decidir por alcance formativo, nivel de evidencia y necesidad de especialización.

Deslice la tabla para comparar las tres licencias.

Comparación de licencias Standard, Premium y VIP de Insylux Academy
CapacidadStandardPremiumVIP
Ruta de ciberseguridad humanaNo incluida por defectoNiveles 1–5Niveles 1–5
Módulos de la ruta principalSegún cursos contratados100100
Certificados de nivel y diplomaSegún programa habilitado5 certificados + diploma5 certificados + diploma
ISO/IEC 27001AdicionalAdicional40 módulos incluidos
ISO/IEC 42001AdicionalAdicional40 módulos incluidos
Ingeniería de Software SeguroAdicionalAdicional50 módulos incluidos
DORAAdicionalAdicional50 módulos incluidos
Datos personales: general, talento humano y comprasHabilitación adicionalHabilitación adicional18 módulos incluidos
Audiencia de cursos adicionalesEmpresa o usuarios seleccionadosEmpresa o usuarios seleccionadosEmpresa o usuarios seleccionados
Certificado de curso independientePor curso habilitado y completadoPor curso habilitado y completadoPor curso habilitado y completado
Catálogo visible para el usuarioSolo formación habilitadaSolo formación habilitadaTodo el catálogo actual
Nuevos cursos que se incorporenContratación adicionalContratación adicionalIncluidos durante la licencia
Acceso y condicionesLicencia vigente y alcance acordadoLicencia vigente y alcance acordadoLicencia vigente y alcance acordado

Evidencia verificable

El aprendizaje termina en una credencial comprobable

Mis Certificados centraliza las credenciales oficiales de nivel, curso y diploma. La persona puede visualizarlas, descargar su PDF y compartir la verificación pública mediante QR. Los cursos especiales conservan certificados independientes y no modifican el diploma de la ruta principal.

  • Cinco certificados en la ruta Premium y VIP
  • Diploma final al completar los 100 módulos
  • Certificado independiente por cada curso especial habilitado y completado
  • Descarga en PDF, QR, verificación pública y notificación de emisión por correo con PDF adjunto
  • Verificación pública del titular, programa, fecha y estado de la credencial
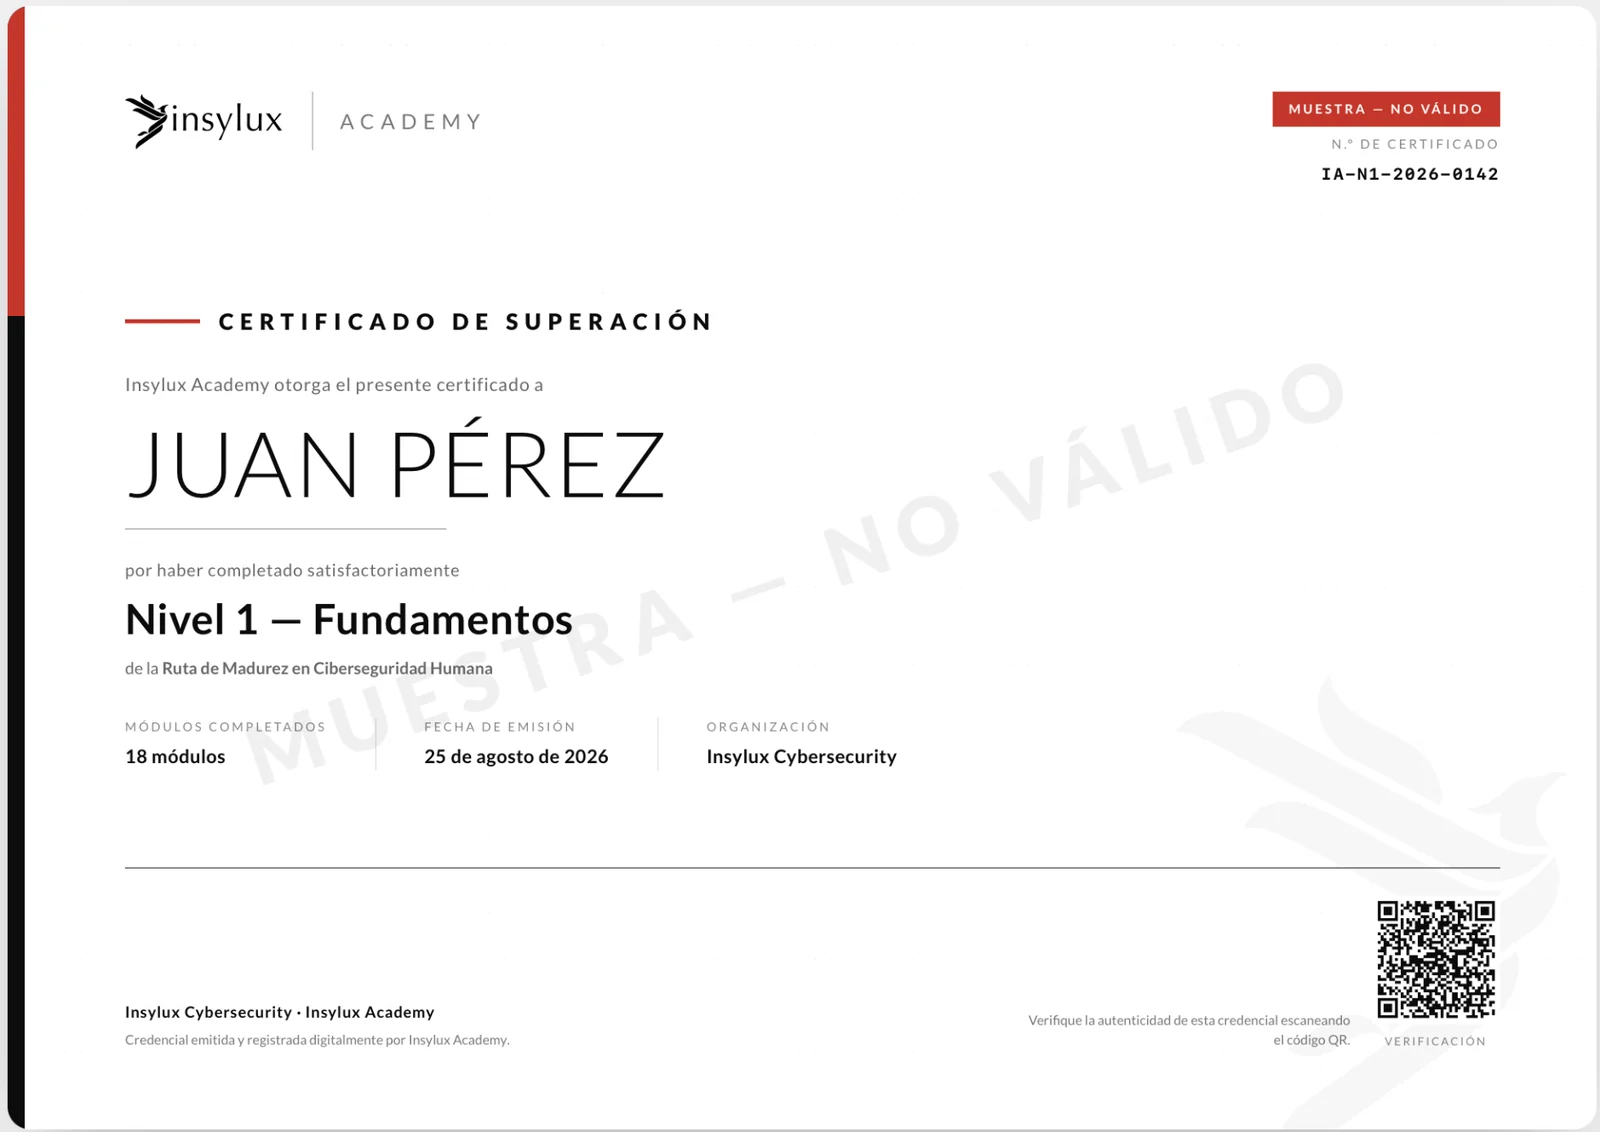
Vista de muestra de una credencial verificable en Insylux Academy
Vista ilustrativa con datos ficticios; no corresponde a una credencial oficial emitida.

Usuarios y gestión

Cada perfil ve lo que necesita para su función

La formación personal y la gestión empresarial tienen vistas diferentes. El alcance de los paneles y reportes se limita a la empresa y a los permisos de cada cuenta.

Colaborador

Panel personal, ruta y cursos habilitados, evaluaciones, biblioteca, actividad y Mis Certificados. En Mi Equipo consulta la vista disponible para su rol.

Responsable de formación

Acompaña a su empresa desde Mi Equipo y Reportes: directorio, seguimiento de formación, ruta progresiva, cursos habilitados y actividad del periodo.

Administrador de empresa

Gestiona las funciones autorizadas de su organización, invita usuarios, consulta estados de invitación y accede al seguimiento y a los informes empresariales.

Mi Equipo y Reportes

Directorio corporativo con cursos asignados, búsqueda y filtros, seguimiento por persona y curso, avance de la ruta, último ingreso y actividad. Los perfiles autorizados pueden consultar periodos y descargar los informes disponibles en PDF y CSV.

Configuración y acompañamiento de Insylux

El SuperAdmin de Insylux configura planes, vigencias y cursos adicionales, con habilitación para toda la empresa o usuarios seleccionados. Las cuentas son individuales y los perfiles administrativos utilizan autenticación multifactor.

Decisión empresarial

Una plataforma, tres áreas que ganan visibilidad

Insylux Academy facilita una conversación común entre seguridad, formación y las áreas que deben demostrar avance.

Seguridad y cumplimiento

Necesitan evidencia de formación, trazabilidad y una lectura clara del riesgo humano.

Talento humano y formación

Buscan una experiencia comprensible, medible y fácil de acompañar para personal no técnico.

Tecnología y desarrollo

Requieren elevar la madurez general y, con los cursos habilitados, profundizar en ISO, resiliencia operativa y software seguro.

Activación

De la demostración al primer módulo

Un recorrido comercial simple para seleccionar la licencia y preparar a la empresa sin fricción innecesaria.

  1. 01

    Descubrimiento

    Revisamos población, objetivos y necesidades de seguimiento.

  2. 02

    Demostración

    Recorremos la experiencia del colaborador y los paneles empresariales.

  3. 03

    Licenciamiento

    Definimos plan, capacidad, vigencia, cursos adicionales y audiencias.

  4. 04

    Activación

    Configuramos la empresa, las invitaciones y la formación acordada.

Preguntas frecuentes

Antes de elegir una licencia

¿Qué es Insylux Academy y para quién está diseñada?

Es una plataforma empresarial de formación en ciberseguridad que combina aprendizaje, actividades, evaluaciones, seguimiento y certificados verificables. La ruta principal está dirigida al personal de la organización; los cursos especiales se orientan a funciones como seguridad, cumplimiento, desarrollo, talento humano y compras.

¿Cuántos niveles, cursos y módulos tiene el catálogo?

La ruta principal tiene cinco niveles y 100 módulos. El catálogo especializado reúne siete cursos: cuatro especializaciones de 180 módulos y tres cursos de datos personales de seis módulos cada uno. El conjunto suma 298 módulos actuales. VIP incluye todo ese catálogo y los cursos futuros que se incorporen durante la vigencia de la licencia; en Standard y Premium, los cursos especiales dependen del alcance contratado.

¿Qué incluye Standard y en qué se diferencia de Premium y VIP?

Standard permite configurar formación específica mediante cursos adicionales y no incluye por defecto la ruta principal. Premium incluye los cinco niveles y 100 módulos de ciberseguridad humana. VIP incluye la ruta principal, las cuatro especializaciones y los tres cursos de datos personales: 298 módulos actuales en total. También incluye los nuevos cursos que se incorporen durante la vigencia de la licencia, sin contratación adicional por curso.

¿Puedo asignar un curso adicional sin cambiar el plan de mi empresa?

Sí. En Standard y Premium se pueden contratar cursos independientes y definir una audiencia de toda la empresa o de usuarios seleccionados. VIP ya incluye todos los cursos actuales y futuros durante la vigencia de la licencia. Cada curso conserva su certificado independiente y no se convierte en parte del diploma de la ruta principal.

¿Cómo se evalúa el aprendizaje?

Los módulos combinan contenidos, actividades y evaluaciones con retroalimentación. Los quizzes formales requieren al menos el 80 % de respuestas correctas. En los cursos nuevos de datos personales hay cinco preguntas por módulo. La formación avanza conforme a los prerrequisitos del programa.

¿Qué ocurre si una persona no aprueba un quiz?

Puede repasar el contenido, consultar la retroalimentación y volver a intentarlo. La plataforma conserva el avance registrado y permite continuar cuando se cumplen los requisitos de aprobación.

¿Qué certificados y diploma recibe el usuario?

La ruta completa permite obtener un certificado por cada uno de los cinco niveles y un diploma final al completarla. Los cursos especiales emiten su propio certificado al cumplir sus requisitos. Las credenciales oficiales están disponibles en Mis Certificados, se descargan en PDF y tienen QR y consulta pública de autenticidad. La emisión también genera una notificación por correo con el PDF adjunto.

¿Los cursos ISO, OWASP y DORA dan una acreditación externa?

No. Los certificados académicos son emitidos por Insylux y acreditan la formación completada. No equivalen a certificación ISO de una organización, acreditación profesional independiente, aval de OWASP ni reconocimiento oficial de una autoridad europea.

¿Qué pueden consultar los administradores y responsables?

Los perfiles autorizados de la empresa disponen de Mi Equipo y Reportes, con directorio corporativo, cursos asignados, seguimiento por persona, ruta progresiva, cursos habilitados y actividad por periodo. Los informes disponibles pueden descargarse en PDF y CSV y corresponden a su organización.

¿Los cursos de protección de datos aplican a España o México?

Los tres cursos nuevos de protección de datos personales tienen alcance colombiano, basado en la Ley 1581 de 2012 y fuentes de la Superintendencia de Industria y Comercio. No deben presentarse como formación completa del RGPD europeo ni del régimen mexicano. El alcance territorial se revisa al seleccionar la formación para la empresa.

¿Cómo se contrata Insylux Academy en Colombia, España, México o Latinoamérica?

Solicite una demostración para definir población, objetivos, plan, cursos y necesidades de seguimiento. Insylux acuerda la capacidad de usuarios, la vigencia, el alcance territorial y las condiciones comerciales en la propuesta. La plataforma se utiliza desde el navegador con cuentas individuales.

¿Ya tiene una cuenta?

Ingrese directamente a la plataforma de Insylux Academy.

Ir a academia.insylux.co

Insylux Academy

Hagamos medible la madurez de su equipo

Solicite una demostración y definamos la licencia que mejor corresponde al alcance de su organización.

Solicitar demostración

Confianza multisectorial

Empresas líderes que nos eligen

8 sectores · una misma exigencia: confianza

  • Logotipo de Sofka Technologies
  • Logotipo de OL Software
  • Logotipo de PersonalSoft
  • Logotipo de Trend Micro
  • Logotipo de KnowBe4
  • Logotipo de Ciberseguridad en Línea
  • Logotipo de TeamLit — Time Manager
  • Logotipo de OpenAtlas
  • Logotipo de Finaipro
  • Logotipo de Open Intelligence
  • Logotipo de Domina Entrega Total
  • Logotipo de Corporación Universitaria Iberoamericana
  • Logotipo de LaCardio