Una simulación de phishing no debería reducirse al porcentaje de personas que hicieron clic. Esa cifra cambia con la dificultad del mensaje, el contexto, el canal y la población; usada sin explicación puede castigar a empleados, esconder fallos de proceso y conducir a decisiones equivocadas.
Esta guía explica cómo diseñar y medir simulaciones de phishing empresariales para obtener aprendizaje accionable. Está dirigida a responsables de seguridad, talento humano, cumplimiento y tecnología de organizaciones en Colombia, México y Latinoamérica que necesitan evaluar el riesgo humano sin convertir el ejercicio en una trampa.
Empiece por la conducta que quiere fortalecer
Antes de redactar un mensaje, defina la decisión empresarial. Puede interesar comprobar si el personal reporta una solicitud sospechosa, si finanzas verifica un cambio de cuenta, si soporte protege un restablecimiento de contraseña o si la mesa de ayuda escala el aviso. Cada objetivo exige escenarios, participantes y evidencias diferentes.
Un ejercicio sin objetivo suele elegir una plantilla llamativa, enviarla a toda la empresa y comparar clics. El resultado dice poco sobre los procesos más sensibles. Un programa útil relaciona el mensaje con una conducta esperada y con el canal disponible para actuar.
NIST recomienda enseñar a reconocer y reportar intentos de phishing, y recuerda que los ataques también llegan por mensajes de texto, llamadas y redes sociales. La simulación debe formar parte de un sistema más amplio: controles técnicos, procedimientos, capacitación, reporte y respuesta.
La dificultad del mensaje cambia el resultado
El NIST Phish Scale fue creado para ayudar a los responsables de formación a estimar la dificultad humana de detectar un correo simulado. Considera señales observables y la alineación del contexto con la audiencia. Su utilidad central es impedir comparaciones simples entre campañas que no plantearon el mismo desafío.
Un mensaje con errores evidentes y un dominio extraño no equivale a una conversación contextualizada que imita una tarea habitual. Si la segunda campaña obtiene más interacciones, no significa necesariamente que la organización empeoró. Puede haber aumentado la dificultad.
Documente por qué el escenario resulta relevante, qué señales contiene y qué información previa podría hacerlo creíble. No use datos personales innecesarios ni eventos sensibles para aumentar artificialmente la presión. El realismo necesita límites éticos y de privacidad.
Métricas que explican más que el clic
| Métrica | Qué ayuda a observar | Límite |
|---|---|---|
| Entrega | Cobertura técnica del ejercicio | No demuestra que el mensaje haya sido leído |
| Interacción | Apertura, clic o acción definida | Depende de dificultad y contexto |
| Reporte | Uso del canal defensivo esperado | Debe medir calidad y oportunidad, no solo cantidad |
| Tiempo de reporte | Velocidad para activar respuesta | Una mediana puede ocultar grupos sin canal disponible |
| Reincidencia contextual | Necesidad de apoyo específico | No debe convertirse en etiquetado permanente |
| Respuesta operativa | Qué hizo seguridad después del aviso | El ejercicio no prueba todos los escenarios reales |
La tasa de reporte suele ser más útil que buscar cero clics, porque revela una conducta que puede limitar el impacto. Aun así, un reporte tardío o sin información suficiente puede no activar la respuesta correcta. Mida si el canal llega a quien puede actuar y si existe retroalimentación.
Separe resultados por contexto operativo cuando exista una razón legítima, no para exponer personas. Finanzas puede requerir ejercicios de cambio de beneficiario; soporte, validación de identidad; dirección, solicitudes urgentes y suplantación. Los grupos pequeños necesitan cautela para evitar identificación indirecta.
Privacidad, transparencia y aprendizaje
La organización debe definir quién puede ver resultados individuales, cuánto tiempo se conservan y para qué se utilizan. Talento humano, legal y privacidad deberían revisar el programa conforme a la jurisdicción y políticas aplicables. Este artículo no determina obligaciones legales específicas.
Informe que la empresa realiza ejercicios de seguridad, explique su finalidad formativa y mantenga reservados los detalles que deben conservar valor de prueba. La transparencia sobre el programa no exige anunciar cada campaña.
Evite mensajes que exploten salud, despidos, tragedias, nómina o ansiedad personal salvo una justificación extraordinaria y revisión formal. La confianza perdida puede reducir el reporte futuro. El objetivo es que las personas pidan ayuda temprano, no que teman ser ridiculizadas.
El botón de reporte también debe probarse
Un empleado puede reconocer el engaño y no saber qué hacer. El canal de reporte debe ser visible, accesible desde los dispositivos usados y capaz de recoger la información necesaria. Cuando solo existe un buzón desconocido, el ejercicio mide también una falla de diseño.
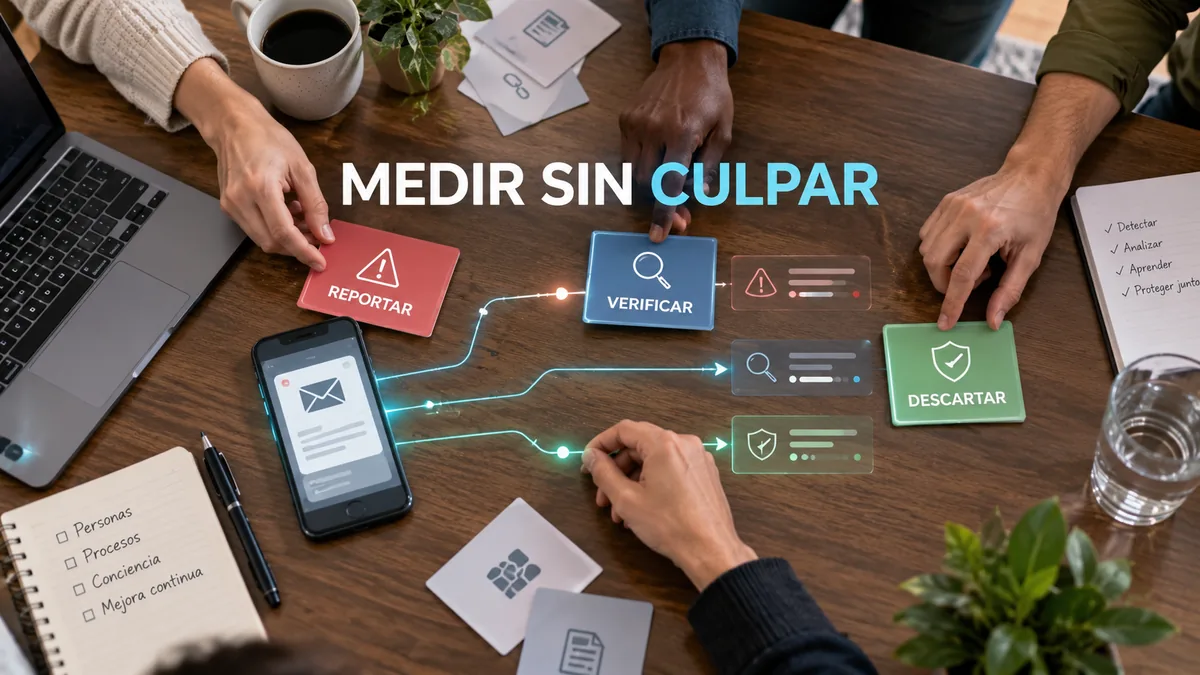
Pruebe la ruta completa: recepción del aviso, análisis, búsqueda de mensajes similares, bloqueo cuando corresponda y comunicación. Una simulación de Ingeniería Social de Insylux puede evaluar conductas y procesos acordados, sin asumir que el problema reside únicamente en el usuario.
Segmentar sin estigmatizar
La formación general crea una base, pero los escenarios deben reflejar decisiones reales. Una persona de ventas recibe adjuntos y enlaces externos con frecuencia; compras gestiona proveedores; administradores manejan privilegios. El riesgo proviene de la combinación entre exposición, permiso y proceso.
No publique rankings individuales ni convierta una interacción aislada en evaluación de desempeño. Busque patrones repetidos y barreras: ausencia de verificación, presión por velocidad, canal complejo o procedimientos contradictorios. La intervención puede ser una práctica de equipo, una mejora del flujo o una formación corta.
El programa HumanShield de Insylux está orientado a gestionar el riesgo humano mediante formación aplicada y seguimiento. La simulación aporta una señal; la mejora necesita continuidad, contenido pertinente y responsables.
Cómo comparar campañas en el tiempo
Registre canal, población, dificultad, señales, contexto, conducta solicitada y fecha. Compare campañas similares o explique las diferencias. Un promedio global entre mensajes muy distintos puede ocultar que un proceso crítico no mejoró.
Use tendencias con intervalos suficientes y evite celebrar cambios pequeños sin contexto. Variaciones en plantilla, rotación de personal, periodos vacacionales o campañas públicas pueden influir. El informe debe distinguir datos observados de interpretaciones.
Complete las métricas con evidencia cualitativa: dudas recibidas, razones para confiar, dificultades con el botón de reporte y acciones del equipo de respuesta. Esas observaciones suelen indicar qué cambiar antes de la siguiente campaña.
Ciclo práctico de cuatro etapas
Diseñar: elija una conducta y un proceso; confirme privacidad, autorización y criterios de parada. Calibre dificultad y evite datos sensibles innecesarios.
Ejecutar: supervise entrega y soporte. Mantenga un canal para detener el ejercicio si produce un efecto no previsto. No extienda la prueba hacia accesos o datos fuera del alcance.
Aprender: entregue retroalimentación oportuna y específica. Explique las señales y la conducta correcta, sin revelar públicamente a quien interactuó.
Mejorar: cambie controles técnicos, procedimientos, canal de reporte y formación. Defina qué evidencia se revisará en el siguiente ciclo.
Qué debe incluir una propuesta de simulación
La propuesta debería identificar objetivo, canales, población, idioma, calendario, tratamiento de datos y reglas de exclusión. También debe explicar quién aprueba los escenarios y cómo se evita afectar procesos sensibles. En organizaciones con varias sedes o países, confirme si las diferencias culturales y operativas se incorporarán sin fabricar mensajes basados en estereotipos.
Pregunte cómo se calibra la dificultad y cómo se documentan las señales del mensaje. Sin esa información no es posible interpretar una variación. La herramienta utilizada importa menos que la calidad del diseño, la seguridad de la infraestructura, el control de datos y la capacidad para traducir resultados en decisiones.
El entregable debe separar cobertura, interacción, reporte y respuesta. Solicite que incluya limitaciones, incidencias técnicas, comparabilidad con campañas anteriores y recomendaciones asignables. Una presentación ejecutiva puede resumir tendencias; el equipo operativo necesita detalle suficiente para mejorar filtros, procedimientos y formación.
Defina desde el contrato qué ocurre con los datos al finalizar: quién recibe resultados, si se entregan registros individuales, durante cuánto tiempo se conservan y cuándo se eliminan. Si se usa una plataforma de tercero, identifique ubicación, accesos y controles aplicables. Estas preguntas forman parte del servicio, no son una formalidad posterior.
Cómo evoluciona un programa maduro
Al principio puede ser necesario comprobar que el canal de reporte funciona y que las personas conocen el procedimiento. Después, el programa puede explorar procesos específicos y coordinación entre áreas. Aumentar dificultad continuamente no es el objetivo; el reto debe corresponder a amenazas plausibles y a controles que la organización pueda mejorar.
Una organización madura utiliza los resultados para ajustar inducción, campañas breves, controles de correo, verificación de pagos y respuesta. También reconoce mejoras y comparte aprendizajes agregados. La cultura se fortalece cuando reportar una duda se considera una conducta profesional, incluso si el mensaje resulta legítimo.
Errores que reducen el valor del programa
- Comparar clics entre campañas con dificultad diferente.
- Medir a las personas sin comprobar el canal de reporte y la respuesta.
- Enviar el mismo escenario a funciones con exposiciones distintas.
- Usar sorpresa, vergüenza o sanción como estrategia de aprendizaje.
- Conservar resultados individuales sin finalidad, plazo o acceso definidos.
- Asumir que una campaña sin clics demuestra protección suficiente.
Preguntas frecuentes
¿Cuál debería ser una buena tasa de clic?
No existe un valor universal que pueda evaluarse sin dificultad, contexto, población y conducta esperada. Establezca una línea comparable y observe reporte, aprendizaje y respuesta.
¿Debemos avisar a los empleados?
Conviene informar la existencia y finalidad del programa, además de revisar requisitos internos y legales. No es necesario revelar la fecha y el mensaje de cada campaña.
¿Una simulación reemplaza la protección del correo?
No. La defensa combina filtros, identidad, procedimientos, verificación, formación, reporte y respuesta. Las personas no deben ser la única barrera.
Mida una conducta que pueda mejorar
Fuentes y alcance
- NIST: orientación sobre phishing.
- NIST Phish Scale User Guide.
- NIST SP 800-50 Rev. 1: programa de aprendizaje de ciberseguridad y privacidad.
Las métricas y el ciclo propuestos son recomendaciones editoriales. Deben adaptarse a la organización y a sus obligaciones aplicables.