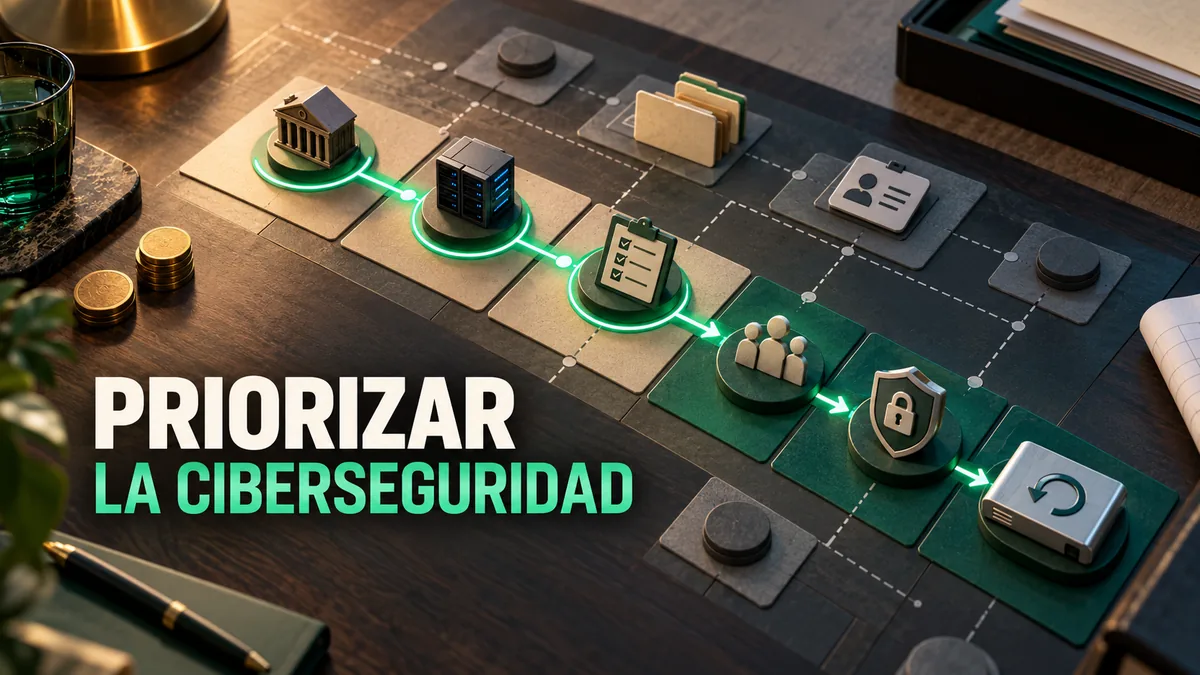
Una empresa no debería contratar todos los servicios de ciberseguridad al mismo tiempo ni empezar por la herramienta más visible. Debe identificar procesos críticos, activos, compromisos, amenazas y capacidad de respuesta; después selecciona la combinación mínima que cambia el riesgo. Esta guía explica cómo priorizar servicios de ciberseguridad sin convertir el portafolio en una lista de compras.
Qué servicios de ciberseguridad necesita una empresa
La respuesta depende de seis preguntas: quién decide, qué se protege, qué exposición existe, qué debe demostrarse, cómo se responde y qué conducta se espera de las personas. Esas preguntas corresponden a gobierno, diagnóstico, controles, pruebas, resiliencia y riesgo humano. La prioridad cambia según modelo de negocio, sector, clientes, tecnología y madurez.
El NIST Cybersecurity Framework 2.0 organiza resultados en gobernar, identificar, proteger, detectar, responder y recuperar. No prescribe un proveedor ni una lista cerrada. Es útil para comprobar que el plan no invierte únicamente en prevención y olvida decisiones, detección o recuperación.
| Situación | Pregunta | Servicio posible |
|---|---|---|
| No existe dirección | ¿Quién prioriza y reporta? | CISO as a Service |
| No hay línea base | ¿Qué funciona y qué falta? | Security GAP Assessment |
| Cliente exige sistema | ¿Cómo operar evidencia continua? | SGSI / ISO 27001 |
| Activos expuestos | ¿Qué debilidad corregir primero? | Análisis de Vulnerabilidades |
| Aplicación crítica | ¿Existe una ruta de ataque? | Ethical Hacking |
| Fraude por engaño | ¿Cómo responden personas y procesos? | Ingeniería Social |
| Operación interrumpida | ¿Cómo contener y recuperar? | Ransomware RRR |
| Evento desconocido | ¿Qué ocurrió? | Análisis Forense Digital |
Primero: establecer quién decide
Sin propietario, los hallazgos compiten y las herramientas se acumulan. La dirección debe fijar tolerancia, objetivos, responsables y un mecanismo de escalamiento. Esto puede recaer en un CISO interno o en el CISO as a Service de Insylux cuando se necesita liderazgo especializado con dedicación acordada.
El resultado inicial no debe ser un documento extenso, sino un mapa de decisiones: riesgos principales, procesos críticos, responsables, iniciativas y dependencias. La junta acepta riesgo residual; TI no debería asumirlo por defecto. Los indicadores deben revelar decisiones pendientes y no solo actividad técnica.
Segundo: construir una línea base
El diagnóstico evita seleccionar servicios por intuición. Un Security GAP Assessment de Insylux compara controles y evidencia con un marco acordado. Sirve para distinguir ausencia, diseño, operación y falta de prueba.
El alcance debe incluir procesos, activos, terceros, identidades, continuidad, respuesta y personas. No toda brecha exige un proyecto inmediato. La hoja de ruta prioriza consecuencia, exposición, dependencia y capacidad. También identifica acciones que la empresa puede ejecutar internamente.
Tercero: convertir controles en sistema
Cuando clientes, licitaciones o estrategia requieren evidencia sostenida, un sistema de gestión puede ser apropiado. La implementación de SGSI e ISO 27001 de Insylux organiza alcance, riesgos, tratamiento, objetivos, auditoría y mejora. La certificación, si se busca, la realiza una entidad independiente.
Implementar no significa producir documentos para una fecha y abandonarlos. Los controles necesitan responsables, frecuencia y registros. Una empresa puede operar un SGSI sin certificarlo, o certificar un alcance específico. La decisión debe responder a valor comercial, riesgo y capacidad de mantenimiento.
Cuarto: diferenciar amplitud y profundidad técnica
El análisis de vulnerabilidades busca identificar y priorizar debilidades en un conjunto de activos. El Ethical Hacking profundiza en escenarios para comprobar rutas de ataque. El primero favorece cobertura; el segundo, demostración controlada. No son nombres intercambiables.
Una empresa con inventario incierto puede empezar por cobertura y validación. Una aplicación nueva que procesa pagos puede necesitar un pentest con objetivos, reglas y revalidación. Los resultados deben relacionar activo, evidencia, impacto, corrección y propietario. Un escaneo sin contexto no decide.
Quinto: evaluar procesos humanos, no culpables
El phishing, la suplantación y el fraude explotan decisiones y procesos. Una simulación autorizada puede comprobar reporte, verificación y escalamiento. El programa HumanShield de Insylux conecta formación, simulación y seguimiento según perfiles.
El objetivo no es sorprender ni publicar rankings. Finanzas, soporte, recursos humanos y dirección enfrentan escenarios distintos. La empresa debe medir tendencias comparables y corregir canales. Si una persona reporta y nadie actúa, existe una brecha de proceso.
Sexto: preparar respuesta y recuperación
La resiliencia no comienza después del cifrado. Requiere inventario de dependencias, contactos, canal alterno, registros, respaldos, criterios de aislamiento y prioridades de restauración. Un ejercicio de mesa comprueba decisiones sin afectar producción.
Cuando ocurre un evento, el análisis forense reconstruye hechos y limitaciones; la recuperación restaura servicios con validación. Ambas capacidades se coordinan, pero responden preguntas distintas. La ausencia de registros puede impedir conocer alcance aunque la operación vuelva.
IA, terceros y requisitos emergentes
El uso de inteligencia artificial añade inventario de casos, datos, proveedores, supervisión y riesgo de uso indebido. ISO/IEC 42001 ofrece requisitos para un sistema de gestión de IA. No reemplaza ISO 27001: una trata el sistema de gestión de IA y la otra la seguridad de la información, aunque comparten prácticas.
Los proveedores TIC pueden recibir cláusulas de clientes financieros europeos relacionadas con DORA. Esto no convierte a cada empresa latinoamericana en entidad regulada ni crea un certificado. Debe analizarse servicio, contrato y evidencia. La prioridad existe cuando un uso de IA o un cliente concreto la demuestra, no porque la sigla esté de moda.
Cómo repartir el presupuesto
No existe un porcentaje universal. Separe gasto recurrente, proyectos y reserva de incidentes. Priorice dependencias que habilitan otras acciones: inventario antes de cobertura, propietarios antes de remediación, registros antes de investigación, respaldo probado antes de prometer recuperación.
| Criterio | Pregunta | Evidencia |
|---|---|---|
| Consecuencia | ¿Qué objetivo se afecta? | BIA y escenarios |
| Exposición | ¿Qué ruta existe? | Inventario y pruebas |
| Compromiso | ¿Qué exige cliente o regulación? | Contrato y requisito |
| Dependencia | ¿Qué acción habilita otras? | Hoja de ruta |
| Capacidad | ¿Quién sostendrá el control? | Responsable y recursos |
| Verificación | ¿Cómo se probará el cierre? | Criterio y fecha |
Qué debe incluir una propuesta integrada
La propuesta identifica objetivo, alcance, supuestos, procedimiento, calendario, participación del cliente, entregables, limitaciones y precio. Si combina servicios, debe explicar secuencia y frontera. Un GAP puede alimentar el plan; un análisis técnico valida activos; un pentest profundiza; un CISO coordina. Mezclarlos en un informe único sin distinguir conclusiones reduce utilidad.
Pida hitos de decisión y criterios de aceptación. Defina si se incluye remediación, revalidación, desplazamiento, licencias y reuniones ejecutivas. Confirme cómo se protegerán datos y retirarán accesos. Comparar propuestas exige normalizar alcance, no solo valor total.
Qué hacer internamente y qué externalizar
La empresa conserva conocimiento del negocio, propiedad del riesgo y decisiones. Puede externalizar especialización, independencia, capacidad temporal o pruebas que no ejecuta habitualmente. La frontera debe ser explícita: el proveedor recomienda y documenta; el responsable interno aprueba, facilita acceso y asegura que la corrección se sostenga.
Actividades recurrentes y cercanas a la operación pueden necesitar capacidad interna. Evaluaciones periódicas, dirección fraccional o respuesta especializada pueden contratarse. No hay una regla universal. Compare frecuencia, criticidad, disponibilidad de talento, confidencialidad y coste total, incluyendo coordinación y supervisión.
Evite depender de una sola persona o firma para inventario, acceso, evidencia y decisión. Exija documentación utilizable, exportación de datos y cierre de cuentas. La transferencia de conocimiento debe ser un entregable, especialmente cuando el servicio crea políticas, matrices o procedimientos que seguirá el equipo.
Errores que desperdician el presupuesto
- Comprar una herramienta antes de asignar propietario y proceso.
- Repetir escaneos sin corregir causas.
- Contratar pentesting sin ambiente estable ni reglas.
- Preparar certificaciones sin capacidad de mantener evidencia.
- Formar personas sin corregir procedimientos inseguros.
- Guardar respaldos sin probar restauración.
- Medir actividad del proveedor en lugar de decisiones y cierre.
La corrección no siempre requiere otro servicio. Puede ser retirar un activo, limitar un acceso, actualizar un contrato, simplificar arquitectura o aceptar un riesgo con plazo. Un buen proveedor debe poder recomendar una acción proporcionada aunque reduzca el alcance comercial inmediato.
Hoja de ruta ilustrativa de doce meses
- Meses 1–2: gobierno, activos, procesos y diagnóstico.
- Meses 3–4: prioridades de identidad, exposición, registros y respaldo.
- Meses 5–6: análisis de vulnerabilidades y cierre de críticos.
- Meses 7–8: prueba ofensiva sobre servicios prioritarios.
- Meses 9–10: simulación humana y ejercicio de respuesta.
- Meses 11–12: revalidación, revisión ejecutiva y siguiente ciclo.
Esta secuencia es orientativa, no una receta. Un incidente, lanzamiento o requisito contractual puede cambiarla. Cada fase debe dejar evidencia y responsables, no depender de que el mismo proveedor permanezca indefinidamente.
Colombia, México y Latinoamérica
La presencia de proveedores y páginas de servicio en resultados recientes muestra oferta e interés comercial, pero no demuestra volumen exacto de búsqueda. Las empresas regionales utilizan términos como auditoría, pentesting, ISO 27001, CISO externo, phishing y respuesta. Deben traducirse a decisiones, no repetirse como palabras clave artificiales.
Insylux Cybersecurity tiene sede en Medellín y cobertura para Colombia, México y Latinoamérica. No se presentan oficinas inexistentes. El modelo remoto o presencial, los desplazamientos y la custodia transfronteriza se acuerdan según el proyecto.
Preguntas frecuentes
¿Cuál servicio se contrata primero?
El que responda la decisión más urgente. Si no existe línea base ni propietario, diagnóstico y gobierno suelen preceder pruebas aisladas.
¿Una empresa pequeña necesita los once servicios?
No. Debe seleccionar capacidades proporcionales y escalarlas según riesgo, clientes y crecimiento.
¿Se puede contratar por fases?
Sí. Cada fase necesita resultado autónomo, dependencia explícita y criterio para avanzar.
¿Una herramienta sustituye consultoría?
No necesariamente. Una herramienta produce señales; la organización necesita interpretar, decidir, ejecutar y verificar.
Construya una ruta, no una lista de compras
Fuentes y alcance
- NIST CSF 2.0, marco oficial.
- ISO/IEC 27001:2022, sistema de gestión de seguridad.
- ISO/IEC 42001:2023, sistema de gestión de IA.
La guía es diagnóstica. No promete una combinación universal ni sustituye evaluación técnica o jurídica.