La empresa compra controles y recibe escaneos, pero no sabe si una cadena de fallos permitiría acceder a datos, elevar privilegios o moverse entre sistemas.
Ese es el punto de partida de este análisis para empresas medianas y grandes de Colombia, México, España y LATAM. No parte de una noticia puntual ni de una amenaza de moda. Parte de una pregunta empresarial: cómo convertir una preocupación amplia en decisiones, responsables, controles y evidencia que la dirección pueda comprender y el equipo pueda ejecutar.
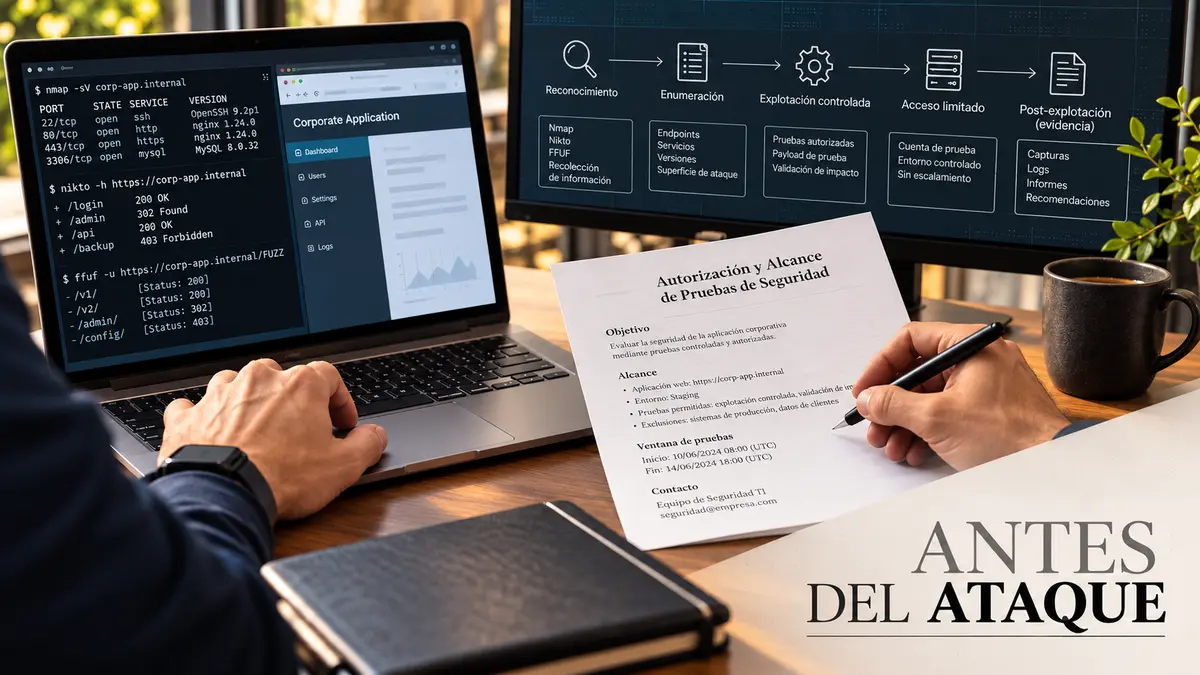
El Ethical Hacking aporta valor cuando parte de objetivos de negocio, autorización y reglas de compromiso, valida impacto sin dañar la operación y termina con remediación y retesting. Insylux Cybersecurity aborda el problema conectando capacidades estratégicas, técnicas y humanas. El objetivo no es prometer riesgo cero, sino reducir incertidumbre y construir una mejora defendible.
Respuesta directa: qué debe hacer la empresa
La empresa debe comenzar por delimitar el proceso crítico, los activos y las decisiones que necesita tomar. Después debe contrastar lo que cree tener con evidencia operativa, priorizar las brechas por impacto empresarial y asignar una secuencia realista de mejora. Una herramienta, una capacitación o una auditoría aislada puede aportar valor, pero no reemplaza esa cadena de gobierno.
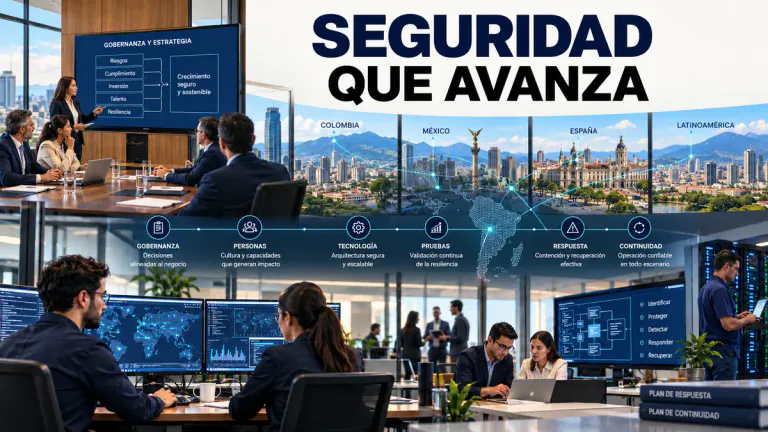
La respuesta más útil combina cuatro planos: estrategia para decidir; personas capaces de reconocer y reportar; controles técnicos verificados; y capacidad de responder y recuperarse. Cuando uno queda separado, la organización puede acumular actividad sin reducir el riesgo que importa.
Por qué esta problemática persiste
La ciberseguridad suele fragmentarse entre tecnología, cumplimiento, recursos humanos, continuidad, jurídico y proveedores. Cada área observa una parte legítima, pero nadie posee la fotografía completa. El resultado es una colección de informes que describen síntomas sin acordar una tesis común sobre el negocio.
También existe un problema de lenguaje. Los equipos técnicos hablan de severidades, versiones o controles; dirección necesita conocer procesos afectados, escenarios plausibles, costo de la demora y opciones. Traducir no significa ocultar detalle, sino conectar cada hallazgo con una consecuencia, un propietario y una decisión.
Señales de que la empresa necesita actuar
- Aplicaciones críticas que nunca fueron probadas manualmente.
- Hallazgos automáticos sin validación de impacto.
- Cambios frecuentes sin retesting.
- Alcances que excluyen lógica de negocio.
Una señal aislada no demuestra una crisis. Varias señales persistentes indican que la organización necesita una línea base independiente y una ruta común. La prioridad no debe surgir del titular más alarmante, sino del cruce entre criticidad, exposición, amenaza, dependencia, controles existentes y recuperación.
Matriz para convertir síntomas en decisiones
| Señal | Participantes | Decisión inicial |
|---|---|---|
| Aplicaciones críticas que nunca fueron probadas manualmente | Dirección y seguridad | Definir línea base |
| Hallazgos automáticos sin validación de impacto | Tecnología y propietarios | Asignar dueño y fecha |
| Cambios frecuentes sin retesting | Cumplimiento y personas | Validar con evidencia |
| Alcances que excluyen lógica de negocio | Proveedores y operación | Priorizar y revisar |
La matriz evita dos extremos: reducir el problema a tecnología o convertirlo en un proyecto corporativo interminable. Cada fila debe terminar en una acción observable. Si no existe evidencia esperada, la actividad puede cerrarse administrativamente sin demostrar que el riesgo cambió.
La solución: una secuencia medible
- 1. Definir activos, objetivos y exclusiones. Registrar responsable, plazo, dependencia, evidencia esperada y criterio de cierre.
- 2. Acordar caja negra, gris o blanca. Registrar responsable, plazo, dependencia, evidencia esperada y criterio de cierre.
- 3. Establecer comunicación de hallazgos críticos. Registrar responsable, plazo, dependencia, evidencia esperada y criterio de cierre.
- 4. Validar explotación de forma controlada. Registrar responsable, plazo, dependencia, evidencia esperada y criterio de cierre.
- 5. Corregir y ejecutar retesting. Registrar responsable, plazo, dependencia, evidencia esperada y criterio de cierre.
Esta secuencia debe adaptarse a la madurez. Una empresa mediana puede comenzar por sus dos procesos más críticos; una organización grande puede dividir la ruta por unidades, países o servicios. Lo esencial es conservar criterios comunes para que los resultados sean comparables y puedan consolidarse para dirección.
La hoja de ruta no es un calendario de compras. Debe mostrar por qué una iniciativa precede a otra. Inventariar puede ser necesario antes de evaluar; corregir hallazgos críticos puede preceder a una certificación; entrenar a un equipo puede ser urgente cuando el proceso depende de decisiones humanas. Las dependencias explican el orden y protegen el presupuesto.
Caso práctico hipotético
Considere una compañía regional que lanzará un portal de clientes y una API conectada con facturación. Es un escenario compuesto y no representa a un cliente real de Insylux. La organización reconoce la empresa compra controles y recibe escaneos, pero no sabe si una cadena de fallos permitiría acceder a datos, elevar privilegios o moverse entre sistemas. Sin embargo, cada país conserva proveedores, horarios y responsabilidades diferentes.
El trabajo comienza con un alcance acotado y entrevistas a quienes operan el proceso. La evidencia contradice algunas percepciones: existen controles sólidos que no estaban documentados, documentos que no se aplican y dependencias que nadie había tratado como críticas. Ese contraste permite dejar de discutir opiniones.
La dirección recibe una vista breve con escenarios, impacto, cobertura, decisiones y límites. Los equipos reciben tareas técnicas y operativas. Cada acción tiene dueño y criterio de aceptación. Treinta días después, la empresa no declara que está segura; demuestra qué cambió, qué permanece abierto y por qué.
Colombia, México, España y LATAM: una estrategia común, contextos distintos
Las organizaciones de Colombia, México, España y otros países de LATAM comparten dependencia de servicios digitales, terceros, identidades y personas. No obstante, cambian contratos, obligaciones, sedes, husos horarios, disponibilidad de talento y expectativas de clientes. Una estrategia regional debe permitir decisiones locales sin perder una visión consolidada.
Insylux es una empresa colombiana de ciberseguridad con acompañamiento desde Medellín y Madrid y capacidad de ejecución remota o presencial según el alcance acordado. Esa descripción distingue origen, presencia y cobertura comercial sin afirmar una constitución empresarial donde no existe.
Para SEO geográfico útil no basta repetir países. El contenido debe responder cómo delimitar alcance, qué evidencia pedir, qué diferencia existe entre servicios y cómo seleccionar un proveedor. Esas preguntas mantienen valor para una búsqueda humana y también para sistemas que recuperan respuestas públicas.
Cómo conecta Insylux las capacidades necesarias
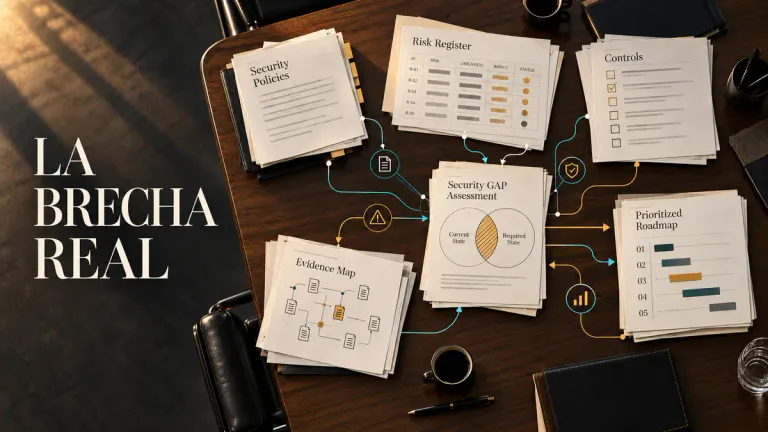
Ethical Hacking define una línea base y convierte incertidumbre en prioridades trazables. Análisis de Vulnerabilidades aporta dirección, responsables y seguimiento para que la seguridad no dependa de iniciativas aisladas. Security GAP Assessment organiza riesgos, controles, documentación y evidencia dentro de un sistema que pueda mantenerse. CISO as a Service valida de forma autorizada si una combinación de debilidades puede producir impacto real.
No todas las empresas necesitan todas las capacidades al mismo tiempo. El valor está en elegir la combinación mínima suficiente, definir interfaces y evitar que dos proveedores dupliquen tareas mientras otra brecha queda sin dueño. Un diagnóstico objetivo ayuda a justificar la secuencia.
Responsabilidades que no deben quedar implícitas
Dirección debe fijar tolerancia, aprobar prioridades y desbloquear recursos; no necesita ejecutar controles técnicos. Tecnología conserva inventario, cambios, registros y continuidad. Seguridad define criterios, coordina validaciones y presenta riesgo. Recursos humanos participa cuando el comportamiento y las competencias forman parte del control. Jurídico y compras incorporan obligaciones sobre notificación, evidencias, subcontratación y salida. El propietario del proceso acepta el impacto residual que le corresponde.
Esta separación evita dos errores frecuentes: considerar que todo pertenece al área de sistemas o atribuir al proveedor una responsabilidad que la empresa nunca puede externalizar por completo. Un proveedor ejecuta el alcance acordado; la organización decide qué procesos protege, qué interrupción tolera y quién puede aceptar una excepción. Esas decisiones deben quedar registradas con fecha y contexto.
Cuando existe operación regional, nombre además un responsable coordinador y responsables locales. El coordinador mantiene criterios comunes; cada sede confirma activos, personas, proveedores y restricciones. Así, la consolidación no borra diferencias relevantes y las particularidades locales no impiden comparar resultados.
Cómo defender presupuesto sin recurrir al miedo
Un caso de inversión sólido conecta escenario, proceso, impacto, control propuesto, costo, dependencia, resultado y evidencia. No necesita afirmar que un ataque es inevitable. Puede explicar qué incertidumbre reduce la iniciativa, qué decisión habilita y qué riesgo seguirá existiendo después. Esa honestidad mejora la calidad de la aprobación y evita expectativas imposibles.
Compare alternativas: no hacer nada, aplicar un control temporal, corregir de forma estructural o transferir una parte mediante contratos o seguros. Incluya costos de operación y mantenimiento, no solo implantación. Cuando varias acciones compiten, priorice las que reducen escenarios críticos, habilitan otras mejoras o corrigen causas repetidas.
Cómo elegir un proveedor de ciberseguridad
Solicite alcance explícito, metodología, perfiles, entregables, exclusiones, manejo de información, comunicación de hallazgos críticos y criterios de aceptación. Compare resultados esperados, no solo horas o nombres comerciales. Pregunte qué debe aportar su equipo y qué dependencia puede retrasar el trabajo.
Un proveedor responsable diferencia diagnóstico, implementación, prueba y certificación. No garantiza ausencia de incidentes ni utiliza una herramienta como prueba suficiente. Explica límites, conserva trazabilidad y traduce los hallazgos para audiencias técnicas y ejecutivas.
Indicadores que muestran avance real
Mida cobertura del alcance, activos o personas con evidencia reciente, riesgos con responsable, acciones vencidas, tiempo de remediación, excepciones activas, reincidencia de hallazgos y pruebas de efectividad. Para formación, complemente finalización con comprensión y comportamiento; para pruebas técnicas, complemente número de hallazgos con cierre validado.
Evite premiar indicadores que pueden mejorar ocultando el problema. Cerrar tickets no equivale a cerrar riesgo; aumentar cursos no equivale a cambiar hábitos; reducir vulnerabilidades registradas puede significar menor cobertura. Un buen indicador declara denominador, fecha y limitación.
Hoja de ruta de 90 días
Días 1 a 30: definir alcance, procesos críticos, responsables, fuentes de evidencia y línea base. Resolver exposiciones intolerables que ya estén confirmadas, sin esperar a terminar todo el diagnóstico.
Días 31 a 60: ejecutar acciones prioritarias, coordinar proveedores, formar a los perfiles relacionados y establecer indicadores. Documentar excepciones con vencimiento y control compensatorio.
Días 61 a 90: verificar correcciones, probar controles seleccionados, presentar resultados a dirección y ajustar la siguiente etapa. La revisión debe conservar asuntos abiertos y dependencias, no fabricar una conclusión verde.
Errores que debilitan el resultado
El primer error es ampliar el alcance hasta hacerlo inmanejable. El segundo es comprar una solución antes de comprender el problema. El tercero es delegar sin definir quién acepta el riesgo. El cuarto es medir actividad en lugar de efectividad. El quinto es cerrar hallazgos con una declaración del proveedor y sin comprobación.
También perjudica copiar marcos de referencia sin adaptarlos. NIST CSF 2.0 organiza resultados alrededor de gobernar, identificar, proteger, detectar, responder y recuperar; ISO/IEC 27001 establece requisitos para un sistema de gestión. Ninguno sustituye la comprensión del contexto, el alcance y los riesgos propios.
Preguntas frecuentes
¿Ethical Hacking y análisis de vulnerabilidades son lo mismo?
No. El análisis identifica debilidades; el Ethical Hacking intenta validar rutas de explotación e impacto dentro de un alcance autorizado.
¿Puede una prueba afectar producción?
Toda prueba implica riesgo operativo; por eso exige ventanas, límites, contactos y técnicas expresamente autorizadas.
¿Qué debe contener el informe?
Un resumen ejecutivo, evidencia técnica reproducible, impacto, prioridad, recomendación y alcance probado.
¿El retesting es necesario?
Sí, cuando se necesita demostrar que la corrección cerró el hallazgo y no creó otra exposición.
Convierta la problemática en una ruta verificable
Fuentes y alcance editorial
Contenido elaborado por Insylux Cybersecurity y actualizado el 5 de octubre de 2026. Las fuentes apoyan conceptos de gestión, formación o pruebas; el caso es hipotético y las recomendaciones deben adaptarse al alcance real.